



Microsoft предупредила об активной эксплуатации Zerologon в атаках

Microsoft предупредила об активной эксплуатации Zerologon в атаках

Microsoft предупредила об активной эксплуатации Zerologon в атаках

Microsoft предупреждает администраторов систем Windows Server: необходимо срочно установить все вышедшие обновления безопасности, поскольку злоумышленники активно эксплуатируют уязвимость Zerologon в реальных атаках.

Напомним, что Microsoft устранила Zerologon с выходом августовского набора патчей. Уязвимость, которую отслеживают под идентификатором CVE-2020-1472, получила 10 баллов из 10 по степени опасности.

При успешной эксплуатации брешь позволяет атакующим повысить свои права до администратора домена и, по сути, получить над ним контроль. Специалисты компании Secura опубликовали PoC-код, демонстрирующий возможность эксплуатации Zerologon.

Теперь, судя по всему, в руках киберпреступников есть реальный рабочий эксплойт, поскольку Microsoft предупредила об активных атаках с использованием Zerologon.

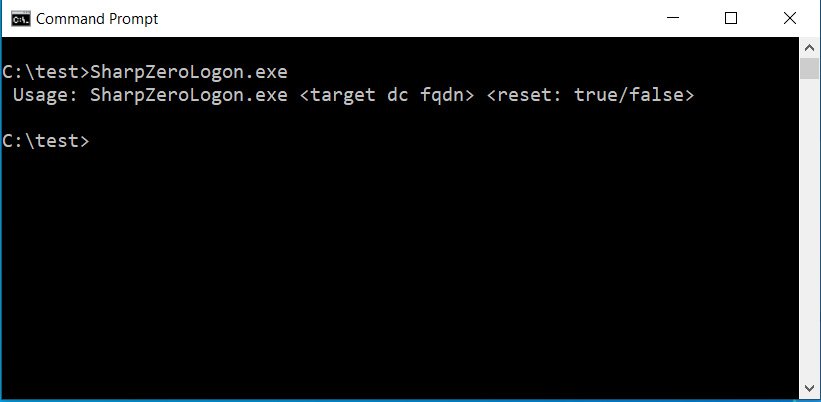
Техногигант даже привёл три образца вредоносной программы — исполняемые файлы .NET с именем «SharpZeroLogon.exe». На данный момент семплы можно найти на VirusTotal: первый, второй, третий.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru