



Новый смишинг предлагает пользователям бесплатно попробовать iPhone 12

Новый смишинг предлагает пользователям бесплатно попробовать iPhone 12

Новый смишинг предлагает пользователям бесплатно попробовать iPhone 12

В связи с тем, что Apple в ближайшее время (скорее всего, в октябре) представит iPhone 12, онлайн-мошенники пытаются всячески использовать эту тему для развода честных пользователей.

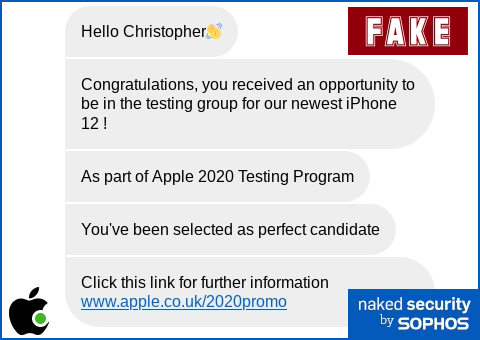
Об одной из таких кампаний рассказали специалисты Sophos. Злоумышленники рассылают СМС-сообщения от имени Apple Chatbot, приглашая бесплатно попробовать новенький iPhone 12.

Как объяснил Пол Даклин из Sophos, этот вид смишинга (фишинг через СМС-сообщения) имел конкретную цель — выкрасть данные банковских карт пользователей. Принято считать, что смишинг более опасен, чем стандартный фишинг, потому что пользователи привыкли к опасности электронных писем, а вот к СМС-сообщениям относятся менее подозрительно.

В этой кампании мошенники присылают в текстовом сообщении URL. Именно по этой ссылке нужно пройти, чтобы подписаться на бесплатный пробный период использования iPhone 12. При этом URL злоумышленники маскируют под промоадрес Apple.


При переходе по ссылке жертва сталкивается с формой для ввода платёжных данных, которые сразу же попадают в руки мошенников. К сожалению, невнимательные пользователи в погоне за новым девайсом не обращают внимания на типичные мошеннические схемы.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru