



Instagram-аккаунты пользователей можно было взломать с помощью картинки

Instagram-аккаунты пользователей можно было взломать с помощью картинки

Instagram-аккаунты пользователей можно было взломать с помощью картинки

Опасный баг в Android- и iOS-версии приложения Instagram открывает потенциальному злоумышленнику возможность для захвата аккаунта жертвы и шпионажа за пользователем мобильного устройства. Эксплуатация требует отправки специально созданного изображения через мессенджер или электронную почту.

Проблема заключается в способе обработки изображений. Как только Instagram получает доступ к определённой картинке и предлагает возможность запостить её, появляется вектор атаки.

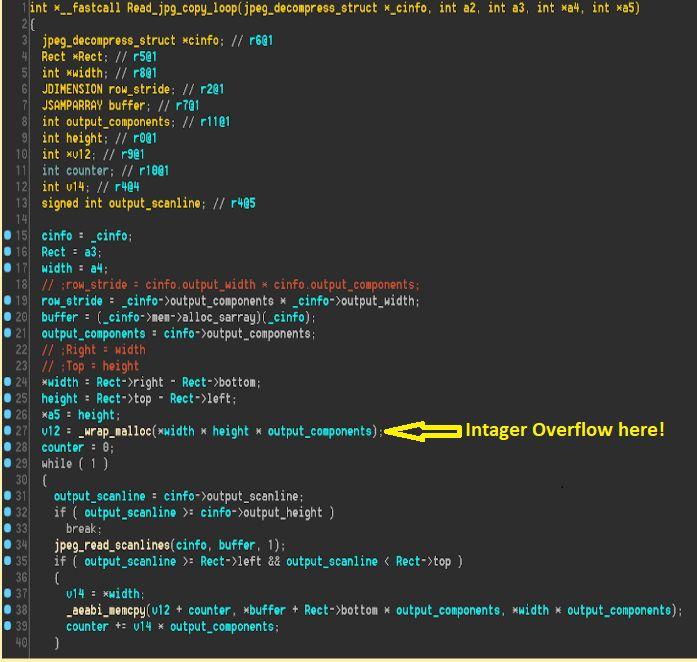
Технически уязвимость, получившая идентификатор CVE-2020-1895, представляет собой банальное переполнение буфера. Баг проявляется в момент, когда Instagram пытается запостить изображение больших размеров, при этом считая, что оно маленькое.

Разработчики в штате Facebook уже устранили брешь, а на официальном ресурсе появилось соответствующее уведомление о проблеме безопасности. Подробности бага описал эксперт компании Check Point Гал Элбаз.

По словам специалиста, имплементация стороннего кода в Instagram приводит к серьёзным рискам — в частности, создаёт возможность для удалённого выполнения кода.


В данном случае роковую роль сыграло жёстко закодированное значение константы, которое разработчики Instagram добавили при интеграции с Mozjpeg. Элбаз описал приблизительный алгоритм атаки с эксплуатацией описанной уязвимости:

  1. Злоумышленник отправляет жертве вредоносное изображение (через WhatsApp, СМС-сообщение, электронную почту или любой другой сервис обмена текстом).
  2. Если пользователь сохраняет картинку, а впоследствии запускает Instagram, начинается эксплуатация уязвимости, позволяющая атакующему получить полный доступ к устройству жертвы.
  3. Также баг позволяет постоянно выводить приложение из строя.

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru