



Instagram-аккаунты пользователей можно было взломать с помощью картинки

Instagram-аккаунты пользователей можно было взломать с помощью картинки

Instagram-аккаунты пользователей можно было взломать с помощью картинки

Опасный баг в Android- и iOS-версии приложения Instagram открывает потенциальному злоумышленнику возможность для захвата аккаунта жертвы и шпионажа за пользователем мобильного устройства. Эксплуатация требует отправки специально созданного изображения через мессенджер или электронную почту.

Проблема заключается в способе обработки изображений. Как только Instagram получает доступ к определённой картинке и предлагает возможность запостить её, появляется вектор атаки.

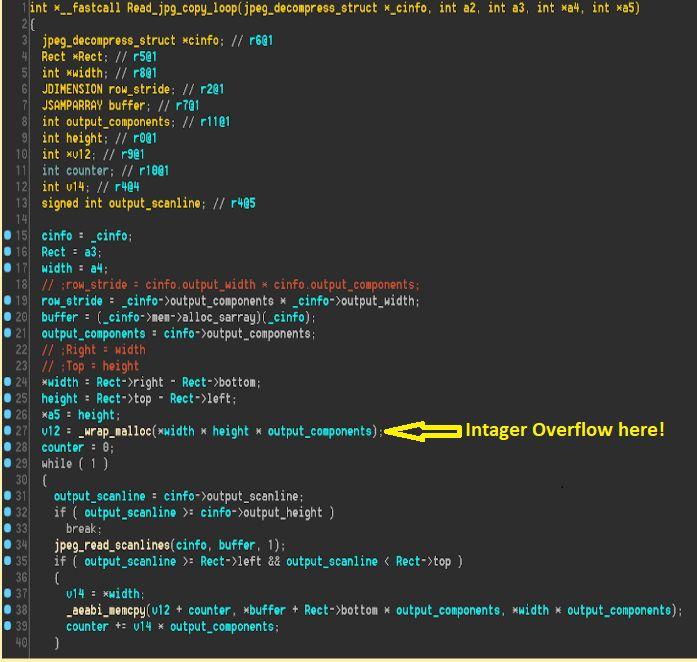
Технически уязвимость, получившая идентификатор CVE-2020-1895, представляет собой банальное переполнение буфера. Баг проявляется в момент, когда Instagram пытается запостить изображение больших размеров, при этом считая, что оно маленькое.

Разработчики в штате Facebook уже устранили брешь, а на официальном ресурсе появилось соответствующее уведомление о проблеме безопасности. Подробности бага описал эксперт компании Check Point Гал Элбаз.

По словам специалиста, имплементация стороннего кода в Instagram приводит к серьёзным рискам — в частности, создаёт возможность для удалённого выполнения кода.


В данном случае роковую роль сыграло жёстко закодированное значение константы, которое разработчики Instagram добавили при интеграции с Mozjpeg. Элбаз описал приблизительный алгоритм атаки с эксплуатацией описанной уязвимости:

  1. Злоумышленник отправляет жертве вредоносное изображение (через WhatsApp, СМС-сообщение, электронную почту или любой другой сервис обмена текстом).
  2. Если пользователь сохраняет картинку, а впоследствии запускает Instagram, начинается эксплуатация уязвимости, позволяющая атакующему получить полный доступ к устройству жертвы.
  3. Также баг позволяет постоянно выводить приложение из строя.

Подпишитесь на новости

Orion soft предложил посчитать пользу от ИИ через платформу StarScale AI

Orion soft анонсировал StarScale AI — платформу, которая должна показать, сколько компания тратит на искусственный интеллект и что получает взамен. Потому что внедрение нейросети звучит эффектно ровно до вопроса финансового директора: а окупается это всё когда?

Как объясняет разработчик, решение объединяет сведения об ИИ-инструментах, моделях и сценариях использования. Расходы и эффект можно рассматривать по компании, подразделениям, командам и отдельным пользователям.

Платформа собирает данные о запросах, потреблении токенов и инфраструктурных затратах, связывает их с конкретными сотрудниками и проектами. Задача — выяснить, какие инструменты действительно востребованы, а какие просто красиво числятся в отчёте о цифровизации.

Помимо расходов, заявлена оценка результата: например, сэкономленного рабочего времени и его денежного эквивалента. На этой основе бизнесу предлагают решать, какие ИИ-проекты развивать, какие оптимизировать, а какие пора закрывать.

По сценарной оценке Orion soft, крупный российский бизнес в 2026 году может потребить 912,5 трлн токенов примерно на 237 млрд рублей. Это расчёт возможного потребления, а не уже выставленный рынку счёт.

Главная задача продукта — ответить на вопрос: нейросеть помогает зарабатывать и экономить или просто уверенно превращает бюджет в токены? Для корпоративного ИИ это разговор куда полезнее очередного соревнования по числу запущенных ассистентов.

RSS: Новости на портале Anti-Malware.ru