



Fancy Bear атакует Азербайджан, прикрываясь фейковыми материалами НАТО

Fancy Bear атакует Азербайджан, прикрываясь фейковыми материалами НАТО

Fancy Bear атакует Азербайджан, прикрываясь фейковыми материалами НАТО

Знаменитая киберпреступная группировка Fancy Bear (APT28), которую связывают с Россией, якобы стоит за таргетированными атаками на правительственные сети. По данным исследователей, участники группы распространяли Delphi-вредонос Zebrocy, прикрываясь материалами НАТО.

В ходе анализа файлов, содержащих пейлоад, эксперты компании QuoIntelligence обнаружили JPG-файлы с символикой НАТО. Одна из кампаний атакующих была нацелена на Азербайджан.

Распространяемый Fancy Bear вредоносный файл носил имя «Course 5 – 16 October 2020.zipx». Для неискушённого пользователя это был просто архив, содержащий официальные документы.


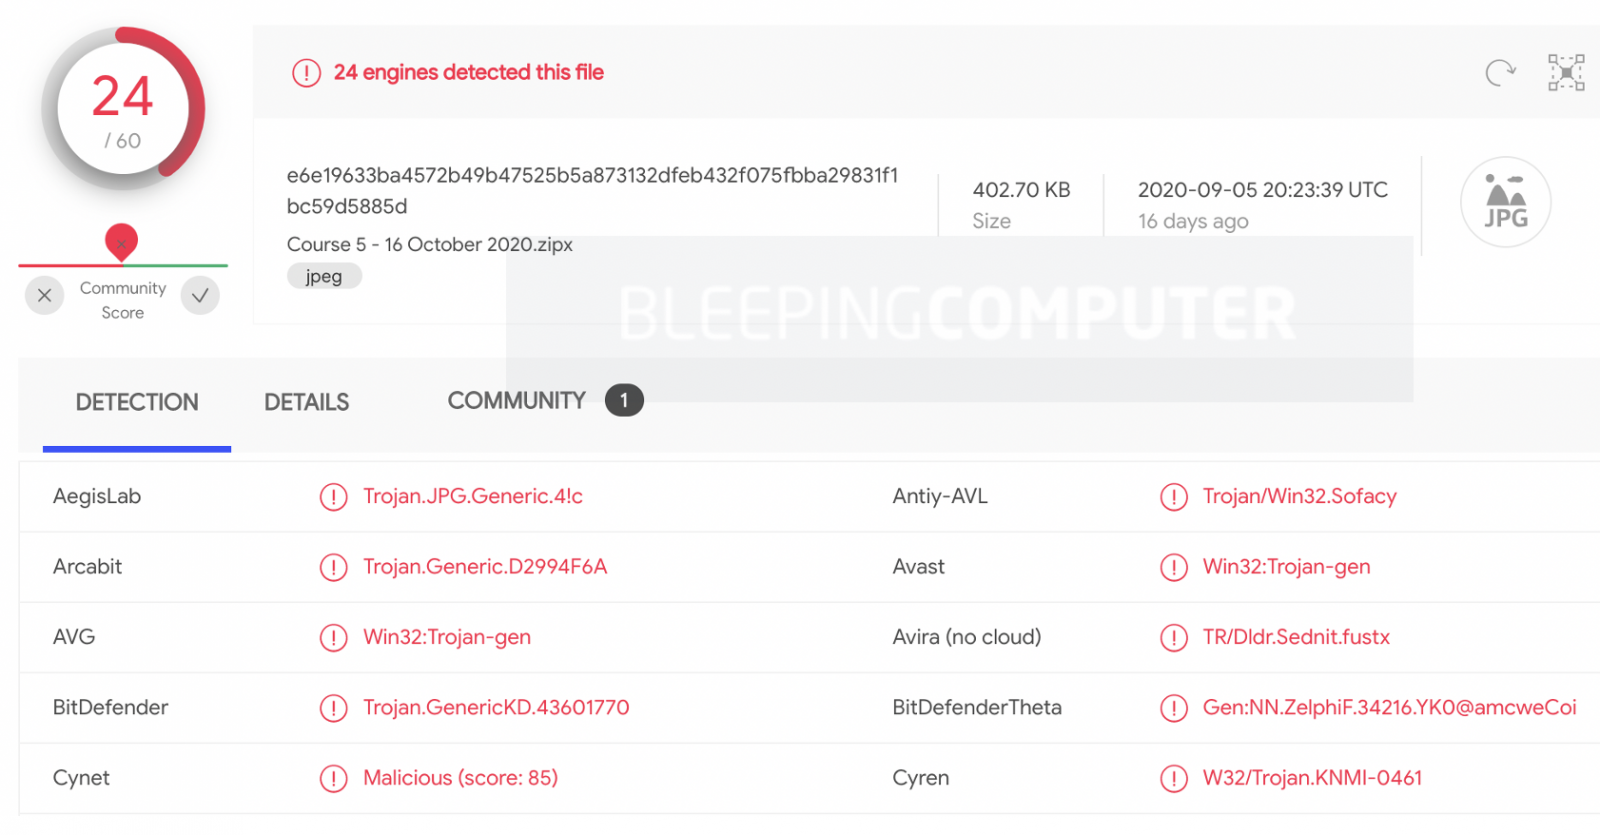
На момент анализа образец вредоноса, который задействовала в атаках Fancy Bear, детектировался лишь небольшим количеством антивирусов на VirusTotal — 3/61. Даже сегодня меньше половины антивирусных движков видят злонамеренную составляющую.


Эксперты убеждены, что киберпреступникам помогает использование формата JPEG, благодаря которому удаётся скрыть присутствие вредоносной программы от ряда защитных инструментов.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru