



Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft столкнулась с интересным киберинцидентом — ИТ-специалисты случайно оставили один из бэкенд-серверов Bing открытым в Сети. К счастью, персональные данные пользователей не пострадали.

На открытый сервер наткнулся Ата Хаксил, исследователь в области кибербезопасности из компании WizCase.

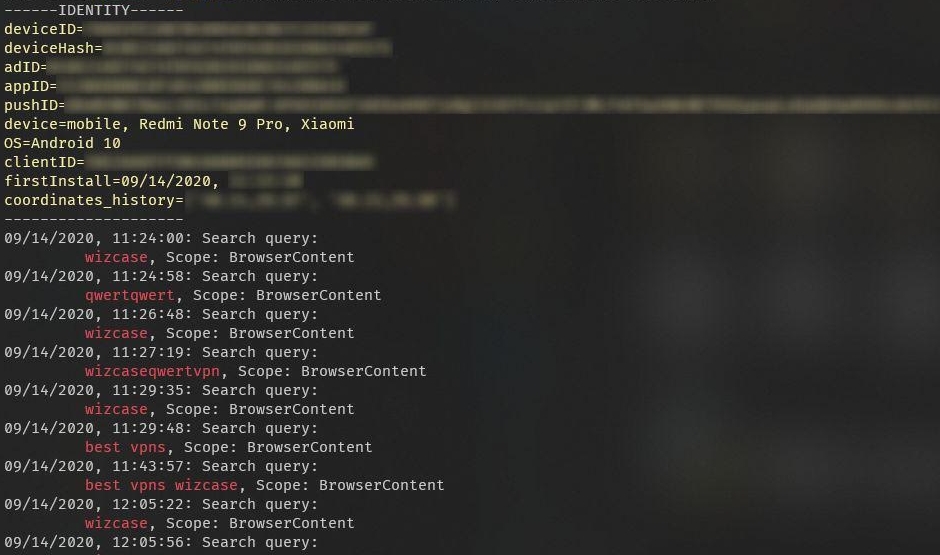
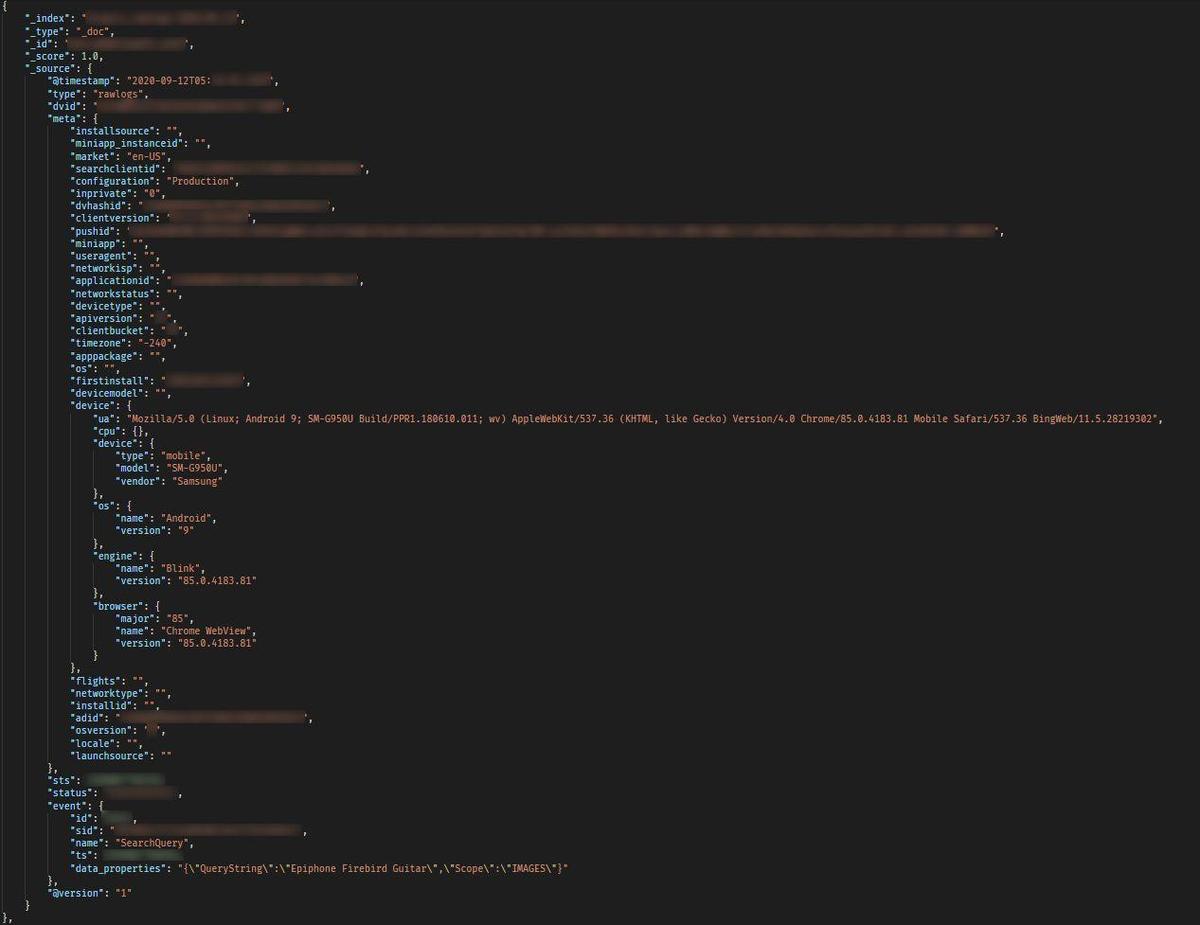
По данным специалиста, незащищённое хранилище раскрыло более 6,5 Тб логов, в которых содержались 15 миллиардов записей поискового движка Bing. Эксперту Wizcase удалось подтвердить подлинность данных.


Как сообщил Хаксил, сервер стоял открытым с 10 по 16 сентября. Как только специалист уведомил представителей Microsoft Security Response Center (MSRC), хранилище сразу же защитили паролем.

Сама Microsoft уже признала ошибку и дала следующие комментарии по ситуации:

«Мы исправили конфигурацию, которая изначально раскрыла небольшую порцию поисковых запросов. После проведённого расследования мы выяснили, что информация была обезличена».

Тем не менее неправильно настроенный сервер компрометировал технические подробности: поисковые запросы, данные об устройстве, операционной системе и браузере пользователя, геолокацию, а также различные хеши токенов и коды купонов.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru