



Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Администраторам корпоративных версий Windows Server следует срочно установить августовский набор патчей, поскольку в Сети появился эксплойт для опаснейшей уязвимости — CVE-2020-1472.

Новый вектор атаки назвали Zerologon, он задействует эксплойт для бреши CVE-2020-1472, позволяющей повысить права в системе.

Проблема безопасности кроется в системной службе Netlogon, отвечающей за аутентификацию и регистрацию на контроллерах домена.

«Уязвимость, приводящая к повышению привилегий, появляется в тот момент, когда атакующий устанавливает соединение с защищённым каналом уязвимой службы Netlogon, используя соответствующий протокол — MS-NRPC», — описывает дыру Microsoft.

«Если злоумышленник успешно использует брешь, ему удастся запустить специально созданное приложение на устройстве в сети».

Техногигант также отметил, что эксплуатация подразумевает подключение к контроллеру домена с помощью MS-NRPC, вследствие чего не прошедший аутентификацию атакующий сможет получить доступ администратора.

Microsoft пока отказывается публиковать технические подробности уязвимости, и это легко объяснить: по шкале CVSSv3 проблема безопасности получила максимальные 10 баллов. Другими словами, более опасной бреши нельзя придумать.

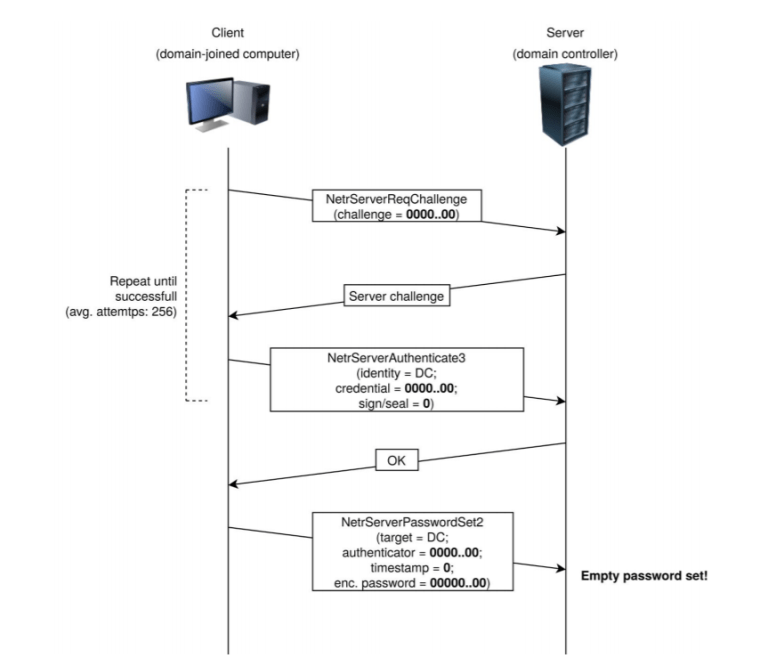
Специалисты компании Secura опубликовали отчёт, в котором подробно анализируют уязвимость CVE-2020-1472. Согласно данным исследователей, атаку ZeroLogon можно использовать для доставки вредоносной программы или шифровальщика в сеть жертвы.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru