



Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Администраторам корпоративных версий Windows Server следует срочно установить августовский набор патчей, поскольку в Сети появился эксплойт для опаснейшей уязвимости — CVE-2020-1472.

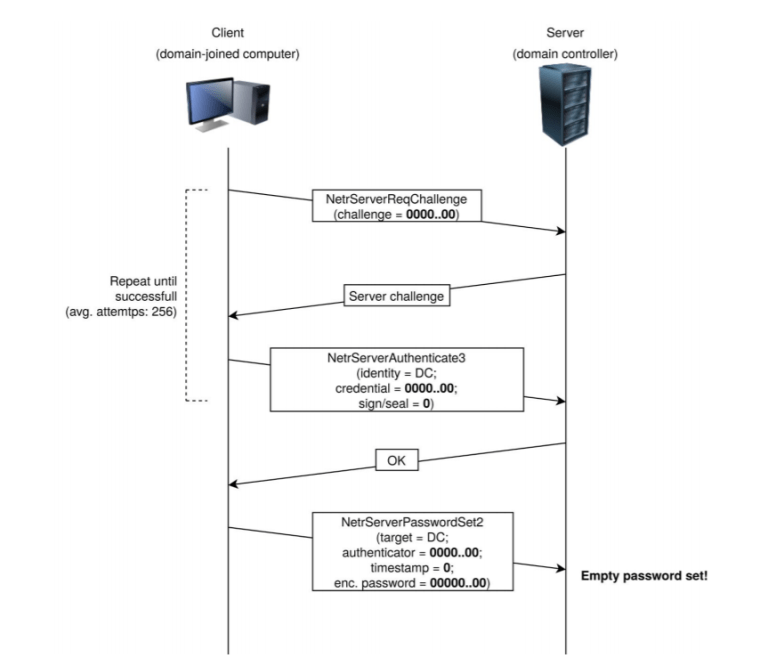
Новый вектор атаки назвали Zerologon, он задействует эксплойт для бреши CVE-2020-1472, позволяющей повысить права в системе.

Проблема безопасности кроется в системной службе Netlogon, отвечающей за аутентификацию и регистрацию на контроллерах домена.

«Уязвимость, приводящая к повышению привилегий, появляется в тот момент, когда атакующий устанавливает соединение с защищённым каналом уязвимой службы Netlogon, используя соответствующий протокол — MS-NRPC», — описывает дыру Microsoft.

«Если злоумышленник успешно использует брешь, ему удастся запустить специально созданное приложение на устройстве в сети».

Техногигант также отметил, что эксплуатация подразумевает подключение к контроллеру домена с помощью MS-NRPC, вследствие чего не прошедший аутентификацию атакующий сможет получить доступ администратора.

Microsoft пока отказывается публиковать технические подробности уязвимости, и это легко объяснить: по шкале CVSSv3 проблема безопасности получила максимальные 10 баллов. Другими словами, более опасной бреши нельзя придумать.

Специалисты компании Secura опубликовали отчёт, в котором подробно анализируют уязвимость CVE-2020-1472. Согласно данным исследователей, атаку ZeroLogon можно использовать для доставки вредоносной программы или шифровальщика в сеть жертвы.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru