



Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Администраторам корпоративных версий Windows Server следует срочно установить августовский набор патчей, поскольку в Сети появился эксплойт для опаснейшей уязвимости — CVE-2020-1472.

Новый вектор атаки назвали Zerologon, он задействует эксплойт для бреши CVE-2020-1472, позволяющей повысить права в системе.

Проблема безопасности кроется в системной службе Netlogon, отвечающей за аутентификацию и регистрацию на контроллерах домена.

«Уязвимость, приводящая к повышению привилегий, появляется в тот момент, когда атакующий устанавливает соединение с защищённым каналом уязвимой службы Netlogon, используя соответствующий протокол — MS-NRPC», — описывает дыру Microsoft.

«Если злоумышленник успешно использует брешь, ему удастся запустить специально созданное приложение на устройстве в сети».

Техногигант также отметил, что эксплуатация подразумевает подключение к контроллеру домена с помощью MS-NRPC, вследствие чего не прошедший аутентификацию атакующий сможет получить доступ администратора.

Microsoft пока отказывается публиковать технические подробности уязвимости, и это легко объяснить: по шкале CVSSv3 проблема безопасности получила максимальные 10 баллов. Другими словами, более опасной бреши нельзя придумать.

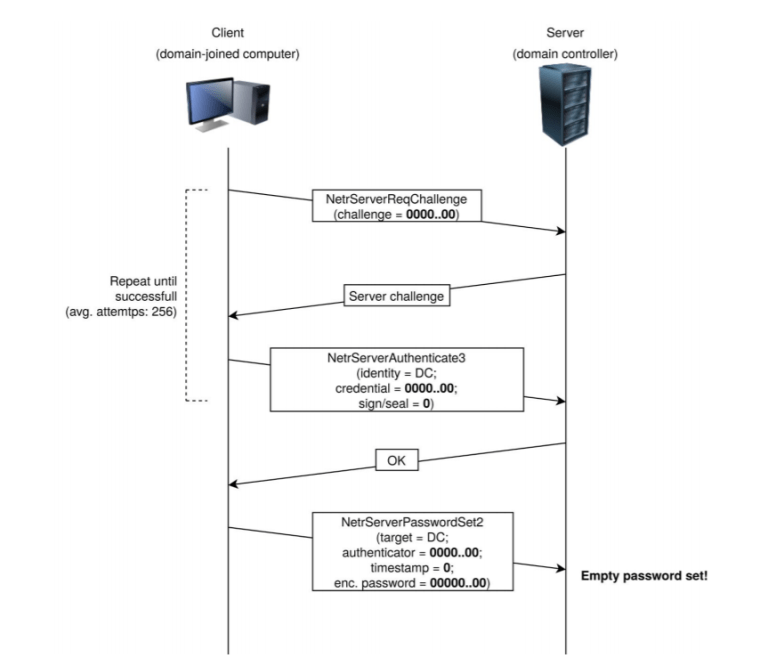
Специалисты компании Secura опубликовали отчёт, в котором подробно анализируют уязвимость CVE-2020-1472. Согласно данным исследователей, атаку ZeroLogon можно использовать для доставки вредоносной программы или шифровальщика в сеть жертвы.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru