



Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Администраторам корпоративных версий Windows Server следует срочно установить августовский набор патчей, поскольку в Сети появился эксплойт для опаснейшей уязвимости — CVE-2020-1472.

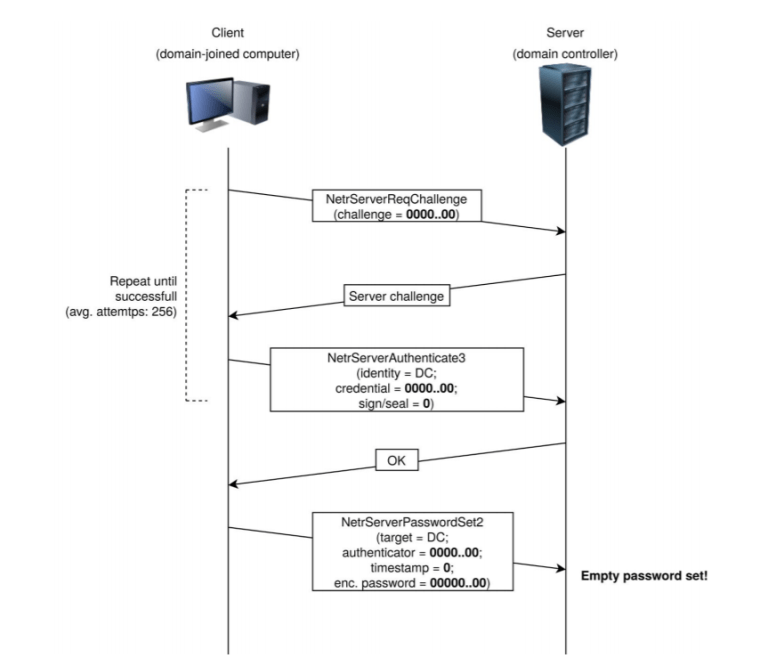
Новый вектор атаки назвали Zerologon, он задействует эксплойт для бреши CVE-2020-1472, позволяющей повысить права в системе.

Проблема безопасности кроется в системной службе Netlogon, отвечающей за аутентификацию и регистрацию на контроллерах домена.

«Уязвимость, приводящая к повышению привилегий, появляется в тот момент, когда атакующий устанавливает соединение с защищённым каналом уязвимой службы Netlogon, используя соответствующий протокол — MS-NRPC», — описывает дыру Microsoft.

«Если злоумышленник успешно использует брешь, ему удастся запустить специально созданное приложение на устройстве в сети».

Техногигант также отметил, что эксплуатация подразумевает подключение к контроллеру домена с помощью MS-NRPC, вследствие чего не прошедший аутентификацию атакующий сможет получить доступ администратора.

Microsoft пока отказывается публиковать технические подробности уязвимости, и это легко объяснить: по шкале CVSSv3 проблема безопасности получила максимальные 10 баллов. Другими словами, более опасной бреши нельзя придумать.

Специалисты компании Secura опубликовали отчёт, в котором подробно анализируют уязвимость CVE-2020-1472. Согласно данным исследователей, атаку ZeroLogon можно использовать для доставки вредоносной программы или шифровальщика в сеть жертвы.

Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru