



Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Киберпреступники, взламывающие сайты на WordPress с помощью раскрытой на днях уязвимости, пытаются защитить их от конкурирующих группировок или хакеров-одиночек. Согласно последним данным, брешь затрагивает 600 тысяч ресурсов.

Уязвимость в плагине File Manager получила статус критической. С её помощью не прошедшие аутентификацию злоумышленники могут загружать вредоносные PHP-файлы и выполнять произвольный код.

Несмотря на то, что брешь пропатчили сразу же после того, как разработчикам плагина доложили о ней, многие сайты в Сети остаются уязвимыми. Например, исследователь Вилли Корхонен обнаружил реальные атаки, в ходе которых преступники задействуют эксплойт.

А вчера специалисты компании Defiant заявили, что общее число атакуемых WordPress-сайтов уже приближается к 2,6 млн. Это значит, что злоумышленники и не думали останавливать свои атаки с выходом патча.

Особых успехов во взломе веб-ресурсов добились два хакера. Один из них марокканец, известен под псевдонимом «bajatax». Проникнув на сайт, злоумышленник размещает там вредоносный скрипт, записывающий все учётные данные и передающий их автору через Telegram. Потом все логины и пароли продаются на соответствующих форумах.

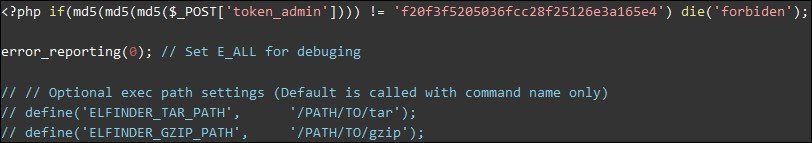
И самое интересное — киберпреступники сражаются за взломанные ресурсы. Эксперты из NinTechNet, например, сообщили о попытках блокировки взлома уже скомпрометированных сайтов. Для этого использовалась специальная защита файлов, которые раскрывал для атаки плагин File Manager.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru