



Google пропатчил XSS в Google Maps со второго раза

Google пропатчил XSS в Google Maps со второго раза

Google пропатчил XSS в Google Maps со второго раза

Разработчики Google устранили XSS-уязвимость в Google Maps. Об этой проблеме безопасности интернет-гиганту сообщил исследователь через программу поиска уязвимостей, за что получил причитающееся вознаграждение.

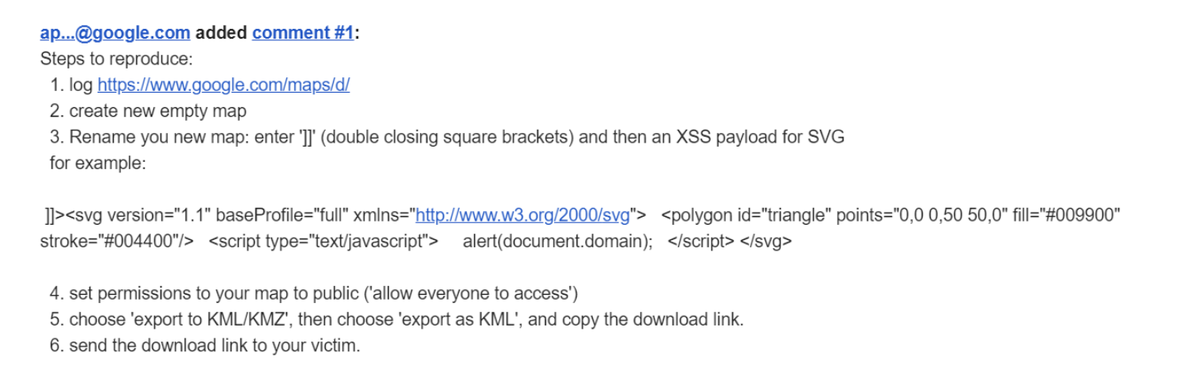
Уязвимость в Google Maps описал в своём блоге эксперт Зохар Шачар. Как объяснил специалист, это брешь межсайтового скриптинга, существующая из-за некорректной обработки функций экспорта.

Как известно, сервис от Google позволяет экспортировать карту в различных форматах, один из которых — KML. В нём используется основанная на тегах структура, а его «родителем» является XML.

По словам Шачара, в этом формате карта сохраняется с открытым тегом CDATA. Если добавить туда специальные символы «]]>», можно подсунуть произвольный XML-контент, приводящий к XSS.

Исследователь сразу же сообщил об ошибке представителям Google.


Однако разработчикам корпорации не сразу удалось устранить уязвимость. После того, как Google отписался, что уязвимости больше нет, Шачар решил убедиться в этом сам. К своему изумлению, эксперт обнаружил крайне простой способ обхода патча.

За каждый баг исследователь заработал $5 тыс. (в общей сложности — $10 тысяч).

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru