



Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

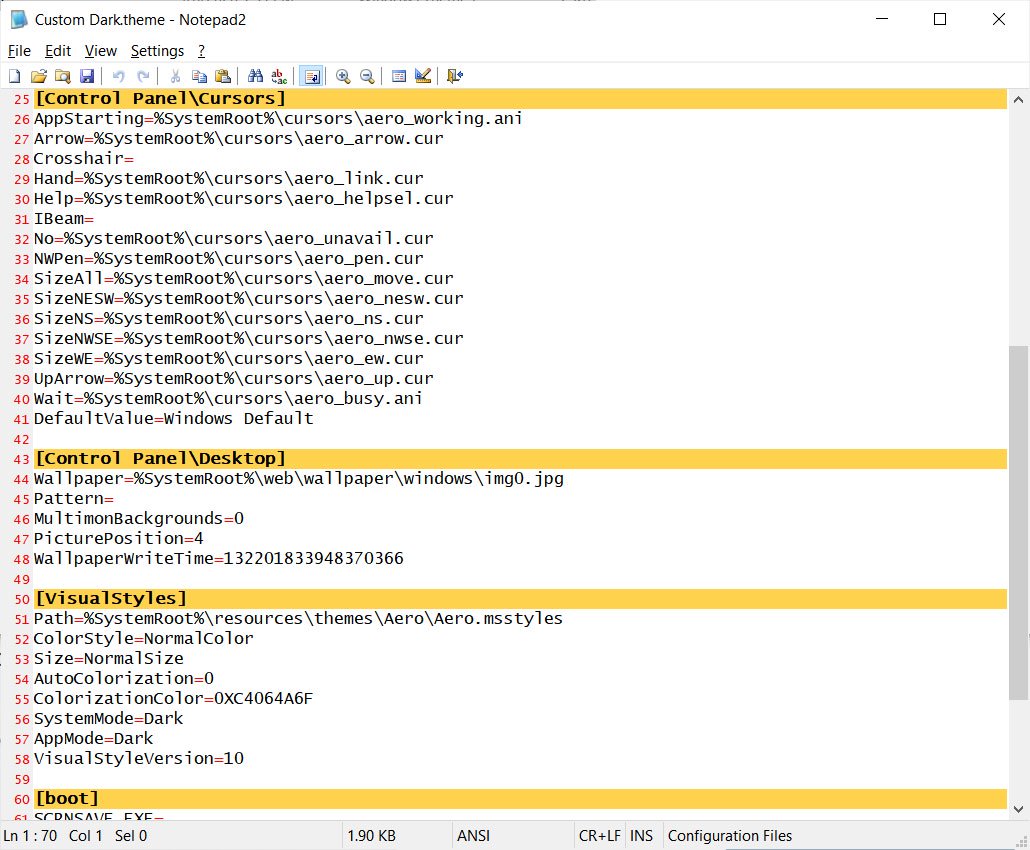
Специально созданные темы оформления в Windows 10 могут помочь злоумышленнику запустить атаку «Pass-the-Hash» и выкрасть учётные данные от аккаунта Windows. Известно, что операционная система позволяет пользователям создавать собственные темы, в которых можно настраивать цвета, звуки, стиль курсора мыши и обои рабочего стола.

Пользователи Windows могут в любой момент переключаться между разными темами, если захотят изменить вид ОС. Все созданные темы хранятся в директории %AppData%\Microsoft\Windows\Themes в виде файлов с расширением .theme — например, «Custom Dark.theme».


Любой кастомной темой Windows можно при желании делиться со знакомыми и друзьями. В этом случае они компонуются в файл с расширением .deskthemepack, который можно установить по двойному клику.

Джимми Бейн, исследователь в области кибербезопасности, обнаружил, что специально созданные темы для Windows можно использовать для атак «Pass-the-Hash». Это значит, что злоумышленник получает возможность выкрасть хеши имён пользователей и паролей. Для этого достаточно лишь обманом заставить пользователя обратиться к SMB-шаре, требующей аутентификацию.

При попытке получить доступ к удалённому ресурсу Windows автоматически отправит имя пользователя и NTLM-хеш пароля. Далее атакующий попытается дехешировать пароль и взломать аккаунт пользователя.

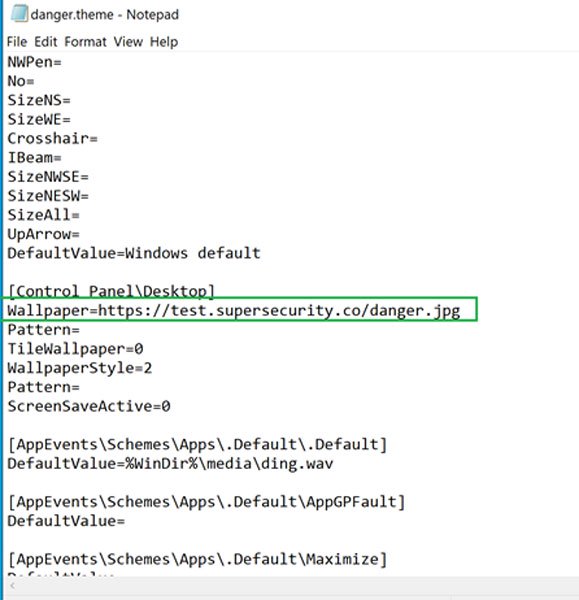
Специальные кастомные темы помогают в этом случае, если обои рабочего стола настроить на использование удалённого источника.


Другими словами, Windows будет автоматически отправлять учётные данные, если злоумышленник правильно настроит тему оформления.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru