



Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Киберпреступная группировка Winnti подключила к атакам новый инструментарий и инфраструктуру, а также переключилась на разработчиков софта для финансовых организаций из России и Германии. Об этом говорит отчёт центра безопасности Positive Technologies — PT Expert Security Center (PT ESC).

Изучая киберугрозы, специалисты PT ESC выявили ранее неизвестный бэкдор xDll и несколько других образцов вредоносных программ. Анализ xDll позволил экспертам Positive Technologies связать его с группировкой Winnti (также известна под именами АРТ41, BARIUM и AXIOM).

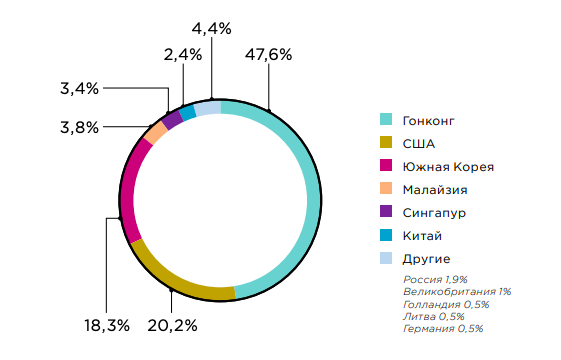
По данным PT ESC, инфраструктура кибергруппы стремительно разрастается. На сегодняшний день исследователи обнаружили 150 IP-адресов командных серверов (C2) и как минимум 147 доменов, связанных с этими адресами. Почти 50% серверов Winnti находятся в Гонконге.


В настоящий момент операторы группировки держат под контролем более 50 компьютеров по всему миру. Среди атакованных компаний специалисты PT Expert Security Center обнаружили пять разработчиков софта для финансовых организаций. Часть этих девелоперов находятся в России.

В связи с этим исследователи предупреждают: в зоне риска находятся организации кредитно-финансовой отрасли и инвестиционные компании.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru