



Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Киберпреступная группировка Winnti подключила к атакам новый инструментарий и инфраструктуру, а также переключилась на разработчиков софта для финансовых организаций из России и Германии. Об этом говорит отчёт центра безопасности Positive Technologies — PT Expert Security Center (PT ESC).

Изучая киберугрозы, специалисты PT ESC выявили ранее неизвестный бэкдор xDll и несколько других образцов вредоносных программ. Анализ xDll позволил экспертам Positive Technologies связать его с группировкой Winnti (также известна под именами АРТ41, BARIUM и AXIOM).

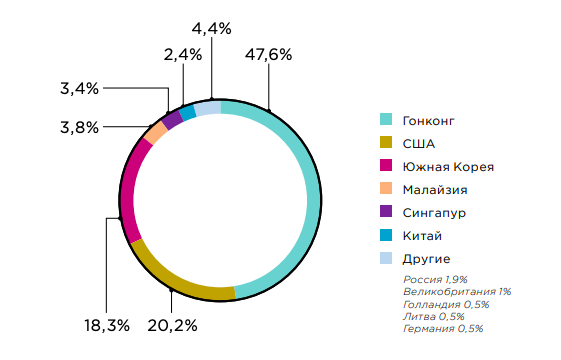
По данным PT ESC, инфраструктура кибергруппы стремительно разрастается. На сегодняшний день исследователи обнаружили 150 IP-адресов командных серверов (C2) и как минимум 147 доменов, связанных с этими адресами. Почти 50% серверов Winnti находятся в Гонконге.


В настоящий момент операторы группировки держат под контролем более 50 компьютеров по всему миру. Среди атакованных компаний специалисты PT Expert Security Center обнаружили пять разработчиков софта для финансовых организаций. Часть этих девелоперов находятся в России.

В связи с этим исследователи предупреждают: в зоне риска находятся организации кредитно-финансовой отрасли и инвестиционные компании.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru