



Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Команда BI.ZONE изучила один из самых распространённых банковских троянов — RTM. Атаки этой вредоносной программы отличаются интересной географией — операторы сфокусированы на клиентах банков России и ряда других близлежащих стран.

Распространением RTM занимается одноимённая киберпреступная группировка, первые операции которой были зафиксированы ещё в 2015 году. Как подсчитали специалисты «Лаборатории Касперского», в 2019 году 21,6% жертв банковских троянов столкнулись именно с RTM.

Другими словами, этот зловред занял второе место среди наиболее распространённых вредоносных программ, пытающихся выкрасть платёжную информацию клиентов российских банков.

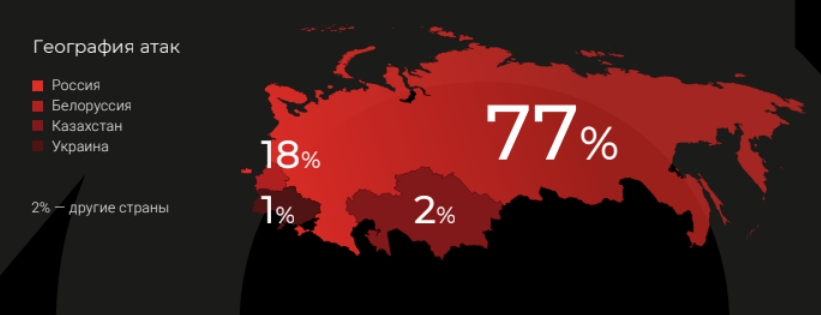
Согласно отчёту BI.ZONE, на Россию приходится 77% атак RTM, второй по популярности страной у злоумышленников стала Белоруссия (18% атак), за ними идут Казахстан (2%) и Украина (1%). Ещё 2% досталось другим странам.


Операторы RTM выбирают в качестве жертв сотрудников, занимающихся финансовой деятельностью в организациях малого и среднего бизнеса. Одна успешная операция в среднем приносит киберпреступникам около 1,1 миллиона рублей, однако попадались куда более крупные хищения — у некоторых компаний группировка вывела со счетов до 12 миллионов рублей. Ежедневно RTM способен поразить до 10 тысяч пользователей.

Авторы RTM написали своё детище на Delphi, троян использует два основных компонента: загрузчик RTM.Downloader и модуль для сбора данных RTM.MainModule. Последний связывается с командным сервером (C2) и может загружать дополнительные модули.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru