



Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Команда BI.ZONE изучила один из самых распространённых банковских троянов — RTM. Атаки этой вредоносной программы отличаются интересной географией — операторы сфокусированы на клиентах банков России и ряда других близлежащих стран.

Распространением RTM занимается одноимённая киберпреступная группировка, первые операции которой были зафиксированы ещё в 2015 году. Как подсчитали специалисты «Лаборатории Касперского», в 2019 году 21,6% жертв банковских троянов столкнулись именно с RTM.

Другими словами, этот зловред занял второе место среди наиболее распространённых вредоносных программ, пытающихся выкрасть платёжную информацию клиентов российских банков.

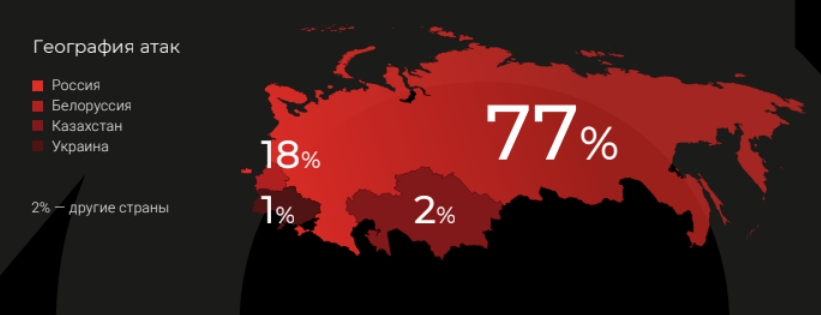
Согласно отчёту BI.ZONE, на Россию приходится 77% атак RTM, второй по популярности страной у злоумышленников стала Белоруссия (18% атак), за ними идут Казахстан (2%) и Украина (1%). Ещё 2% досталось другим странам.


Операторы RTM выбирают в качестве жертв сотрудников, занимающихся финансовой деятельностью в организациях малого и среднего бизнеса. Одна успешная операция в среднем приносит киберпреступникам около 1,1 миллиона рублей, однако попадались куда более крупные хищения — у некоторых компаний группировка вывела со счетов до 12 миллионов рублей. Ежедневно RTM способен поразить до 10 тысяч пользователей.

Авторы RTM написали своё детище на Delphi, троян использует два основных компонента: загрузчик RTM.Downloader и модуль для сбора данных RTM.MainModule. Последний связывается с командным сервером (C2) и может загружать дополнительные модули.

Россиянку оштрафовали на 30 тыс. руб. и лишили iPhone за ИИ-фото медведя

Жительницу села Дульдурга в Забайкальском крае оштрафовали на 30 тыс. рублей за публикацию сгенерированной ИИ фотографии медведя. Одним штрафом история не закончилась: суд также постановил конфисковать iPhone 11 как предмет административного правонарушения.

Об этом сообщила администрация Дульдургинского округа в мессенджере МАКС. Женщину признали виновной по части 9 статьи 13.15 КоАП РФ — за распространение заведомо недостоверной общественно значимой информации под видом достоверных сообщений.

По данным Chita.ru, жительница заранее знала, что фотография ненастоящая. Несмотря на это, изображение отправилось гулять по Сети, а 10 сентября его якобы даже использовали в канале Министерства природных ресурсов Забайкальского края в МАКС.

Местная администрация после решения суда отдельно предупредила жителей об ответственности за публикацию созданных нейросетями фейковых изображений. Посыл такой: если ИИ нарисовал медведя, это ещё не значит, что его нужно немедленно выпускать в местные паблики.

История выглядит почти комично, но последствия оказались вполне материальными: 30 тыс. рублей штрафа и конфискованный смартфон. При этом сообщения о появлении настоящих медведей возле населённых пунктов региона продолжают проверять охотоведы.

Так что теперь специалистам приходится разбираться не только со следами диких животных, но и с цифровыми отпечатками нейросетей.

RSS: Новости на портале Anti-Malware.ru