



Пользователи Twitter снова могут скачать архив со своим данными

Пользователи Twitter снова могут скачать архив со своим данными

Пользователи Twitter снова могут скачать архив со своим данными

Twitter снова разрешил скачивать архивы с пользовательскими данными, теперь можно просмотреть, к какой информации могли получить доступ киберпреступники. Напомним, что ранее социальная площадка отключала эту функции в связи с крупнейшим взломом в её истории.

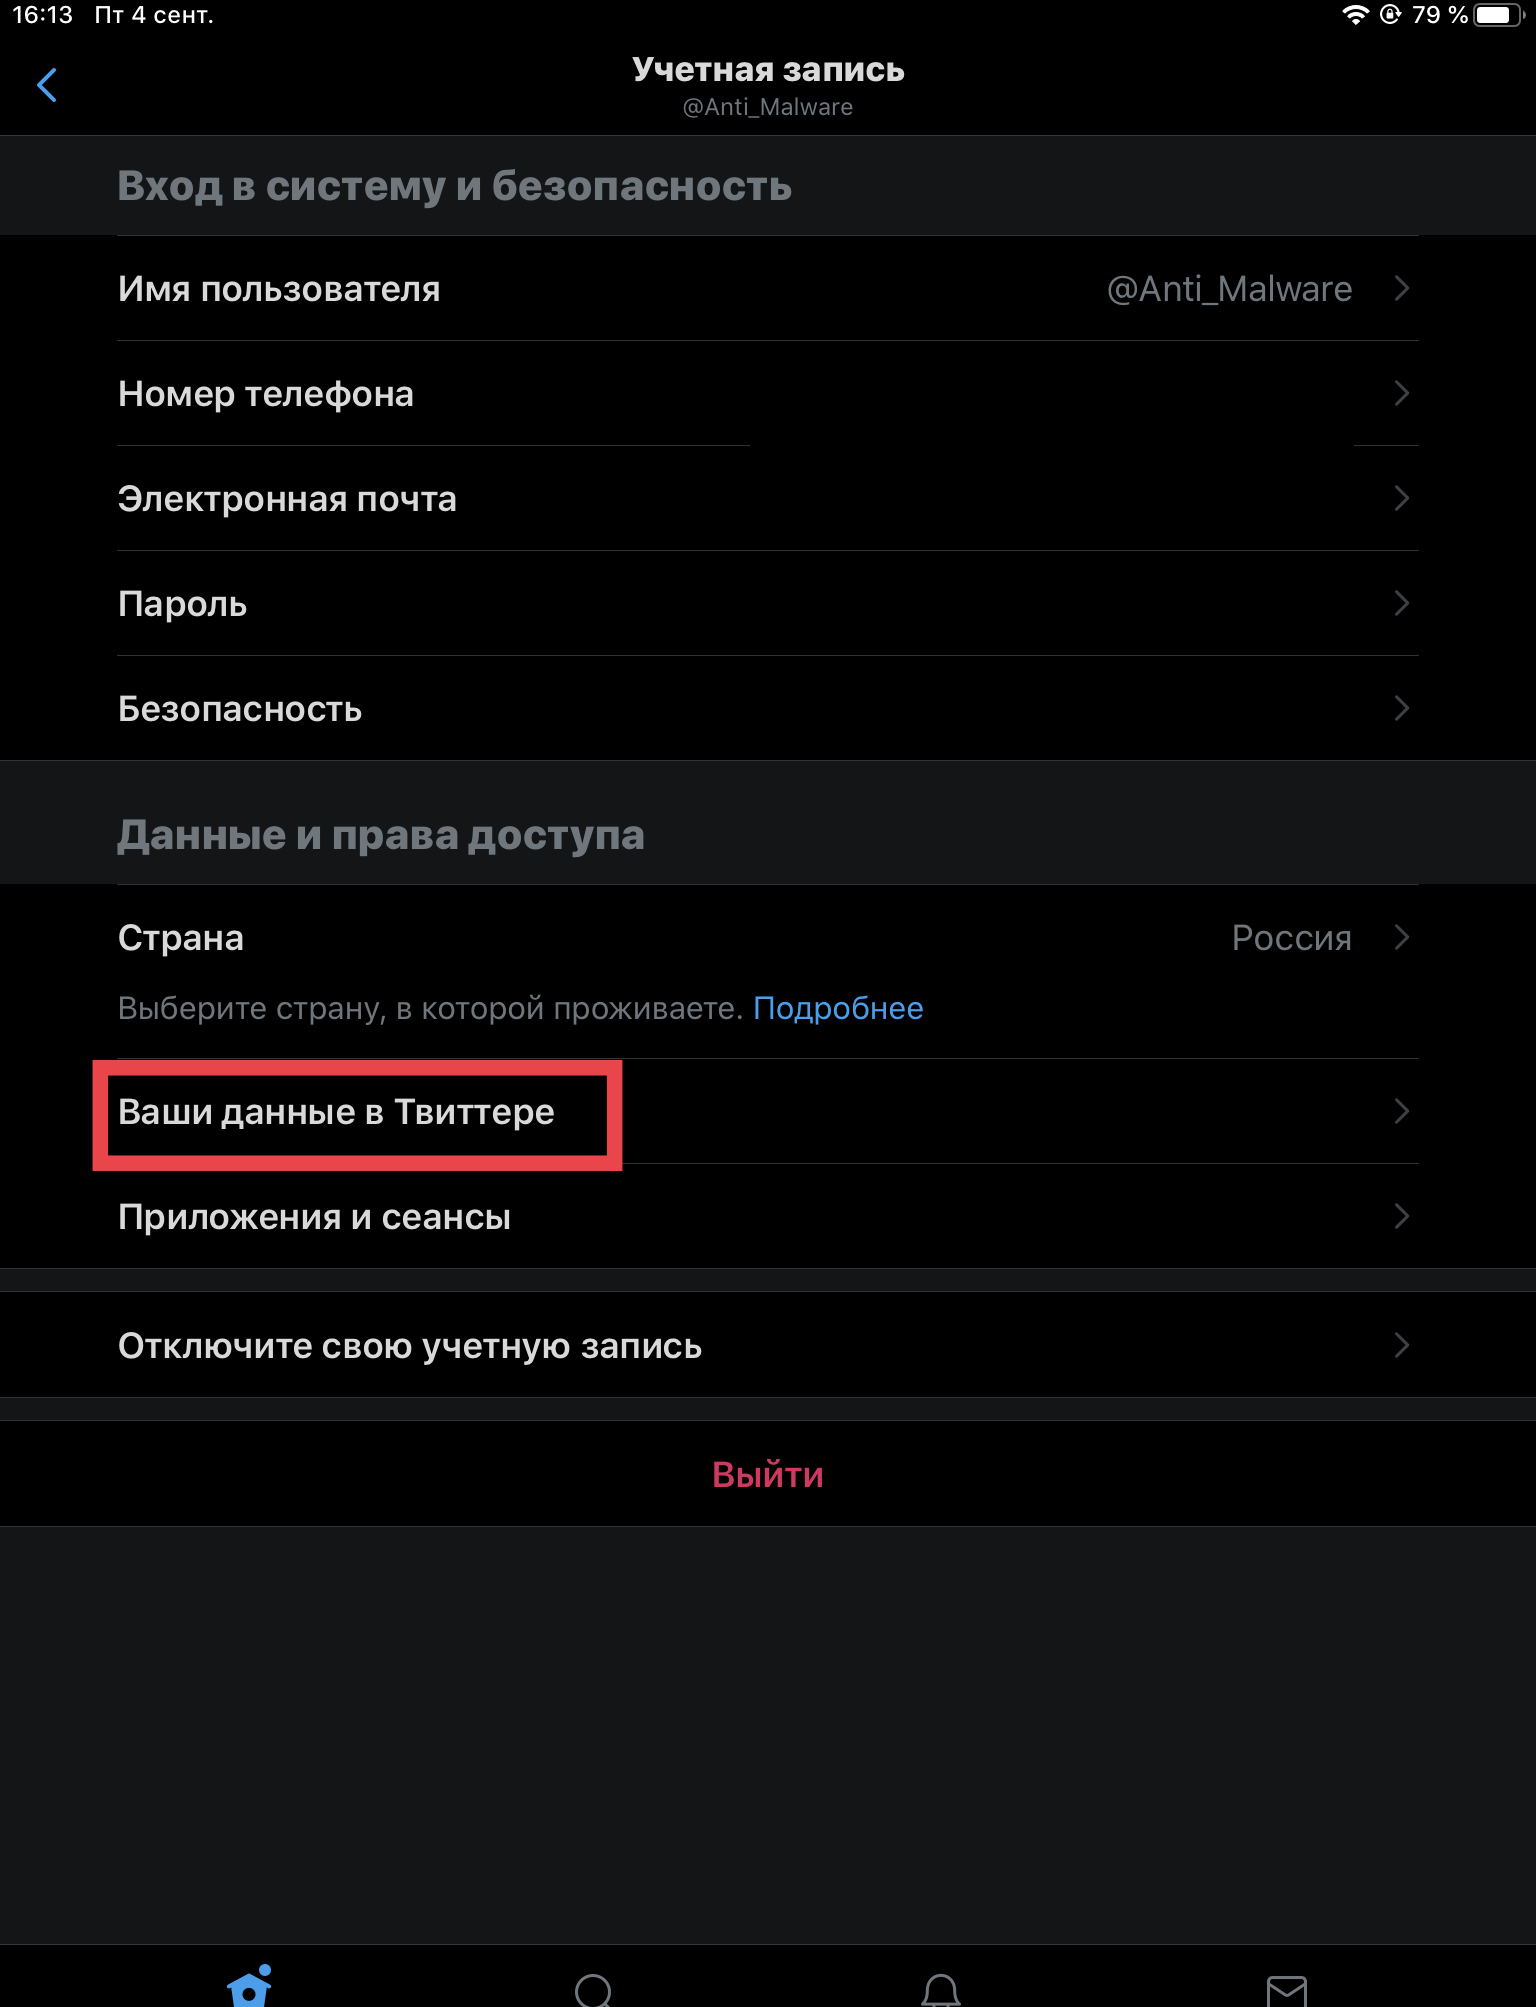
Найти эту опцию достаточно просто: зайдите в «Настройки» => «Учётная запись» => «Ваши данные в Твиттере».


После этого Twitter перенаправит вас на официальный сайт, где нужно ввести логин и пароль. После успешной аутентификации вы сможете получить данные вашего аккаунта. Для формирования соответствующего архива может потребоваться некоторое время. Иногда приходится ждать больше часа.

Если помните, в ходе «крупнейшего взлома в истории Twitter» киберпреступникам удалось получить доступ к подобным архивам с данными пользователей.

Теперь у нас есть возможность проверить, какого рода информация могла оказаться в руках злоумышленников.

Также напомним, что на днях задержали предполагаемого организатора взлома аккаунтов Twitter. Юноше, который якобы координировал всю операцию, оказалось всего 16 лет.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru