



Google удалил Android-шпион, следящий за протестующими в Белоруссии

Google удалил Android-шпион, следящий за протестующими в Белоруссии

Google удалил Android-шпион, следящий за протестующими в Белоруссии

Google на этой неделе удалил из официального магазина Play Store шпионское Android-приложение, которое использовалось для сбора информации о протестующих гражданах Белоруссии.

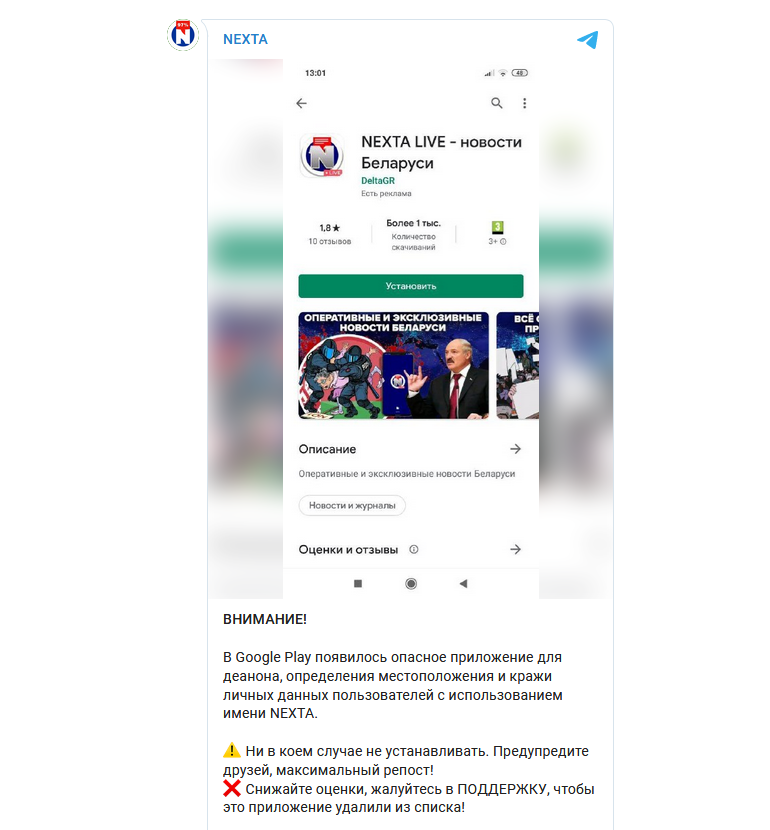
Приложение известно под именем NEXTA LIVE (com.moonfair.wlkm), на протяжении трёх недель его мог скачать любой желающий из официального источника. За это время программу загрузили тысячи раз, она получила сотни оценок пользователей.

NEXTA LIVE маскировалась под официальное Android-приложение от независимого белорусского новостного агентства Nexta, популярность которого взлетела после последних событий в стране.

Однако в своём канале в Telegram представители Nexta заявили, что их редакция не имеет никакого отношения к NEXTA LIVE, а последнее вообще используется для сбора данных о протестующих.


Сотрудники Nexta попросили граждан срочно удалить шпионский софт и предупредить всех своих родственников и близких об опасности установки этой программы. Также редакция обратилась к Google.

По словам независимого исследователя Android-вредоносов, NEXTA LIVE связывалась с доменом, расположенным на российском IP-адресе — at arcpi.nextialive.roimaster[.]site (89.223.89[.]47).

Другой анализ показал, что программа собирает данные геолокации и отправляет их на удалённый сервер. Всё это делается с целью установить личности активно участвующих в протестах белоруссов.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru