



Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Несмотря на одни из самых жёстких правил проверки приложений, Apple всё-таки допустила ошибку, позволив вредоносной программе беспрепятственно запускаться в системе macOS.

В прошлом году купертиновцы ввели новую политику, обязывающую разработчиков отправлять свои приложения на проверку.

Только когда Apple убедится, что софт абсолютно безопасен, встроенная в macOS защитная программа Gatekeeper позволит ему работать в операционной системе. А вот приложения, которые не прошли проверку, будут заблокированы.

Тем не менее исследователи в области кибербезопасности утверждают, что им удалось обнаружить первый вредонос для macOS, прошедший все этапы проверки Apple. Другими словами, корпорация сама дала опасному софту зелёный свет.

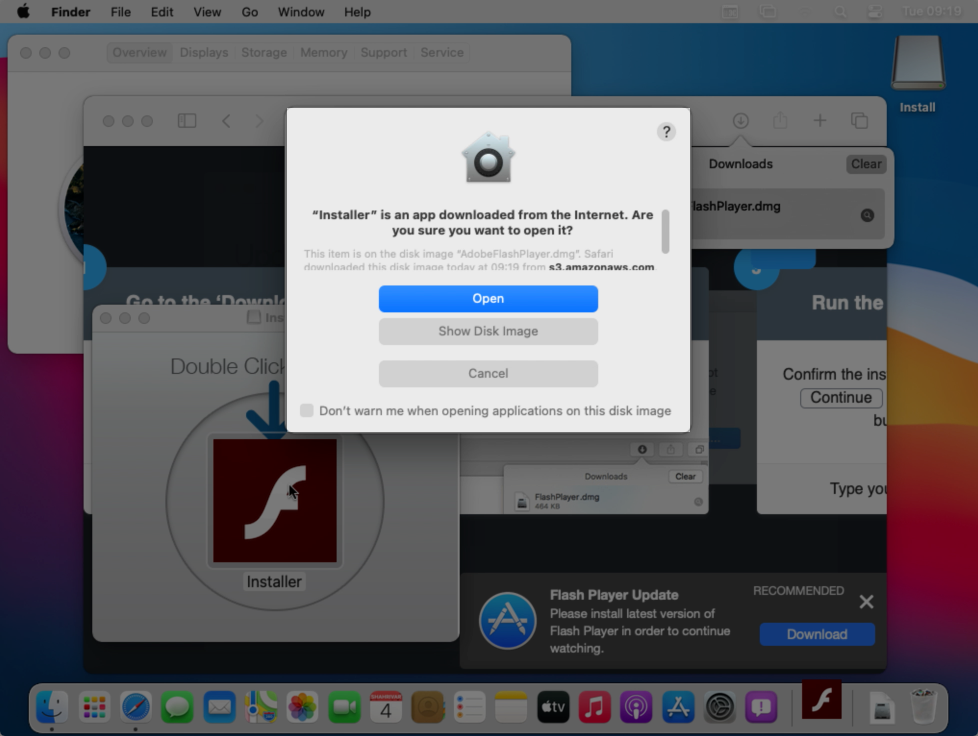
Питер Дантини, работающий со знаменитым знатоком macOS-угроз Патриком Уордлом, наткнулся на вредоносную программу, замаскированную под установочный файл Adobe Flash. Это типичная тактика, которую киберпреступники используют уже много лет, причём их не смущает, что Flash постепенно отходит в прошлое.

Но Дантини и Уордл обнаружили один из вредоносных «установочных файлов Flash», чей код одобрила сама Apple.


Позже выяснилось, что проверку безопасности прошёл известный вредонос Shlayer. По словам специалистов «Лаборатории Касперского», это самая распространённая угроза для macOS за 2019 год.

Shlayer может перехватывать зашифрованный трафик (даже с сайтов, работающих по HTTPS), а также подменять веб-сайты и поисковую выдачу собственной рекламой. Именно так создатели вредоноса зарабатывают деньги.

«Насколько мне известно, это первая подобная вредоносная программа [одобренная Apple — прим. AM]», — пишет в блоге Уордл.

Как объяснил эксперт, это значит, что купертиновцы не смогли обнаружить злонамеренный код. После сообщений Уордла Apple, конечно, отозвала выданные ранее разрешения. Однако Уордл считает, что злоумышленники в скором времени могут вернуться уже с другим одобренным образцом.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru