



Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру столкнулись со странными уведомлениями, точное происхождение которых на текущий момент не установлено. Некоторые полагают, что здесь замешан некий таинственный хакер.

Наблюдавшие за странным поведением Android исследователи выявили одну закономерность — непонятные уведомления докучали пользователям тех девайсов, на которых были установлены приложения Google Hangouts и Microsoft Teams. 

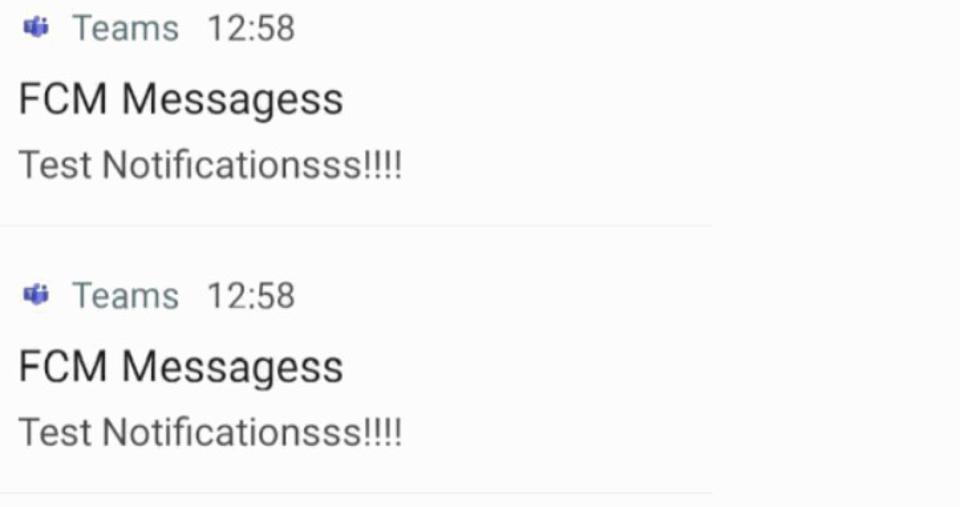
Сообщения появлялись в связке с уже знакомыми уведомлениями, в их заголовке значилось «FCM Messages», а текст гласил: «test notification».

Сначала пользователи подумали, что это Microsoft тестирует функцию уведомлений в приложении Teams для Android, однако техногигант сам удивился таком поведению, опровергнув это предположение.

После этого к расследованию непонятных уведомлений подключились специалисты компании Sophos. Они и обратили внимание общественности на пост исследователя в области кибербезопасности под псевдонимом Abss.

Abss описывал небольшие изъяны в коде, затрагивающие множество Android-приложений. Эти недочёты позволяли получить контроль над службой FCM (Firebase Cloud Messaging).

FCM представляет собой кросс-платформенную систему уведомлений. В прошлом FCM была известна под именами Google Cloud Messaging и Android Cloud to Device Messaging.

Abss обнаружил, что код многих приложений содержал уникальные ключи, которые проверяла Firebase для аутентификации сообщений. Если потенциальный злоумышленник завладеет таким ключом, он сможет создать специальные уведомления и отправить их каждому пользователю затронутого приложения.

И там может быть не только текст. По словам Abss, атакующий может поместить в уведомления неприемлемые изображения.


Однако последняя ситуация, с которой мы начали, не выглядит как действия злоумышленника. Уведомления безобидны. Так кто же стоит за ними?

Специалисты пока не могут ответить на этот вопрос. Команда Sophos предположила, что это могла быть тестовая рассылка некоего хакера, прочитавшего отчёт Abss.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru