



Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Команда исследователей из Швейцарии выявила новую уязвимость, позволяющую обойти защиту PIN-кодом при бесконтактной оплате банковскими картами Visa. Злоумышленники могут использовать эту брешь для совершения несанкционированных покупок на большие суммы.

По словам специалистов, обойти PIN-коды можно незаметно, не вызывая никаких подозрений у платёжной системы. Со стороны это будет выглядеть как стандартная операция, которую владелец карты провёл с помощью установленного на смартфоне приложения.

На деле же атакующий расплачивается данными украденной бесконтактной карты Visa.

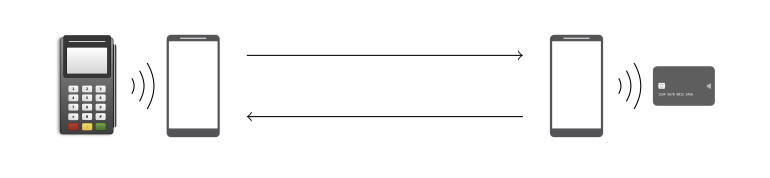
Как отметили исследователи в отчёте (PDF), успешная атака требует четырёх компонентов: два Android-смартфона, специальное Android-приложение (специалисты сами его разработали) и бесконтактная карта Visa. Упомянутое приложение должно быть установлено на каждом из двух смартфонов, участвующих в атаке.


Один из телефонов выступает в роли POS-терминала, он должен находиться рядом с украденной картой.

Принцип атаки заключается в следующем: эмулятор POS-терминала запрашивает у карты оплату, модифицирует детали транзакции и затем отправлять уже изменённую информацию по Wi-Fi другому смартфону. Вводить PIN-код для совершения подобного платежа не потребуется.

Возможность атаки существует из-за уязвимости в стандарте EMV и бесконтактном протоколе Visa. Демонстрацию эксплуатации специалисты сняли на видео:

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru