



Кибершпионы используют эксплойт для Autodesk 3D Max в целевых атаках

Кибершпионы используют эксплойт для Autodesk 3D Max в целевых атаках

Кибершпионы используют эксплойт для Autodesk 3D Max в целевых атаках

В новых целевых атаках кибершпионская группировка использует интересный метод проникновения в сеть международной организации. Специалисты Bitdefender, наблюдавшие за действиями группы, заявили о признаках качественно организованной кампании.

В частности, кибершпионы задействуют специально созданный плагин для Autodesk 3D Max. Исследователи считают, что злоумышленников нанял один из конкурентов компании-жертвы.

«В ходе расследования выяснилось, что инфраструктура, используемая киберпреступниками для тестирования вредоносной нагрузки, располагается в Южной Корее», — гласит пресс-релиз (PDF) Bitdefender.

Раньше мы уже наблюдали атаки APT-групп на финансовый сектор (ближайший пример — DeathStalker), но в этот раз преступники впервые применили ту же тактику к сфере недвижимости.

Что касается использования плагина: Autodesk в этом месяце предупреждал пользователей об эксплойте для MAXScript — «PhysXPluginMfx». С его помощью атакующий мог сбросить настройки 3D Max и выполнить вредоносный код.


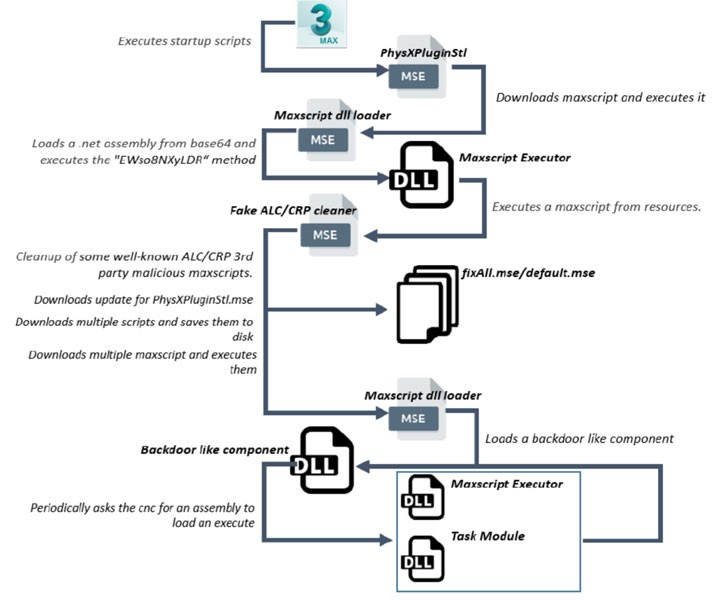
Согласно анализу Bitdefender, образец PhysXPluginStl.mse содержал встроенный DLL-файл, загружающий дополнительные бинарники .NET с командного сервера (C&C). Основная задача этих составляющих — выкрасть важные внутренние документы.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru