



Кибершпионы используют эксплойт для Autodesk 3D Max в целевых атаках

Кибершпионы используют эксплойт для Autodesk 3D Max в целевых атаках

Кибершпионы используют эксплойт для Autodesk 3D Max в целевых атаках

В новых целевых атаках кибершпионская группировка использует интересный метод проникновения в сеть международной организации. Специалисты Bitdefender, наблюдавшие за действиями группы, заявили о признаках качественно организованной кампании.

В частности, кибершпионы задействуют специально созданный плагин для Autodesk 3D Max. Исследователи считают, что злоумышленников нанял один из конкурентов компании-жертвы.

«В ходе расследования выяснилось, что инфраструктура, используемая киберпреступниками для тестирования вредоносной нагрузки, располагается в Южной Корее», — гласит пресс-релиз (PDF) Bitdefender.

Раньше мы уже наблюдали атаки APT-групп на финансовый сектор (ближайший пример — DeathStalker), но в этот раз преступники впервые применили ту же тактику к сфере недвижимости.

Что касается использования плагина: Autodesk в этом месяце предупреждал пользователей об эксплойте для MAXScript — «PhysXPluginMfx». С его помощью атакующий мог сбросить настройки 3D Max и выполнить вредоносный код.


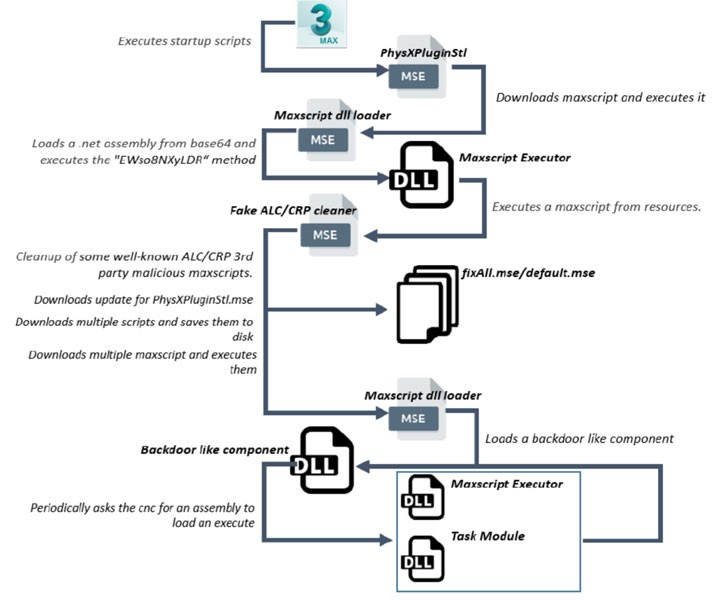
Согласно анализу Bitdefender, образец PhysXPluginStl.mse содержал встроенный DLL-файл, загружающий дополнительные бинарники .NET с командного сервера (C&C). Основная задача этих составляющих — выкрасть важные внутренние документы.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru