



Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

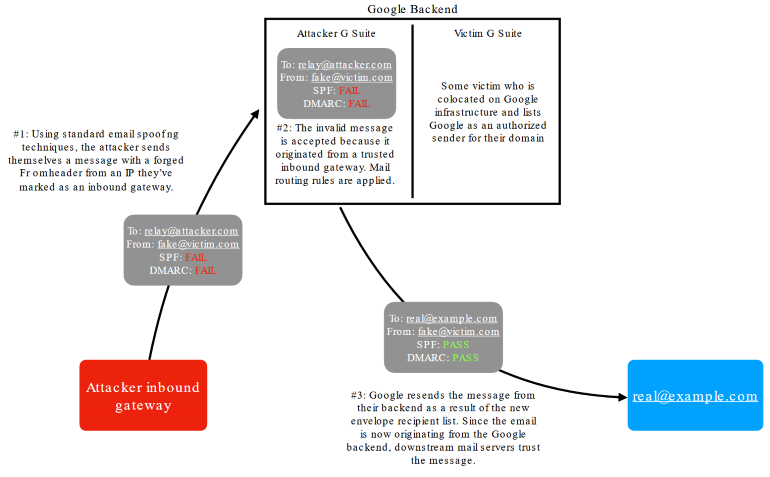
Google устранил серьёзную проблему безопасности в почтовых сервисах Gmail и G Suite. С помощью выявленного бага атакующий мог отправить поддельные электронные письма, замаскировав отправителя под любого пользователя Gmail или G Suite.

Уязвимость обнаружил исследователь Эллисон Хусейн, он же сообщил о проблеме Google ещё в апреле. По словам специалиста, баг также позволял обойти SPF (Sender Policy Framework) и DMARC, два наиболее надёжных стандарта безопасности.

Несмотря на то, что Хусейн заранее предупредил интернет-гиганта об уязвимости и у Google были 137 дней на выпуск патча, разработчики задержали обновления. Изначально планировалось пропатчить баг в сентябре.

Однако Хусейну такой план не понравился, поэтому он опубликовал в своём блоге технические подробности уязвимости, включая код рабочего эксплойта.

Спустя семь часов после публикации поста Хусейна представители Google вышли на исследователя и заверили, что они приняли меры для отражения всех подобных атак.

Что касается самой уязвимости, то она, по сути, представляет собой связку двух факторов. Во-первых, атакующий может поднять вредоносный почтовый сервер на бэкенде Gmail и G Suite. Во-вторых, баг позволяет злоумышленнику задать специальные правила маршрутов.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru