



Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

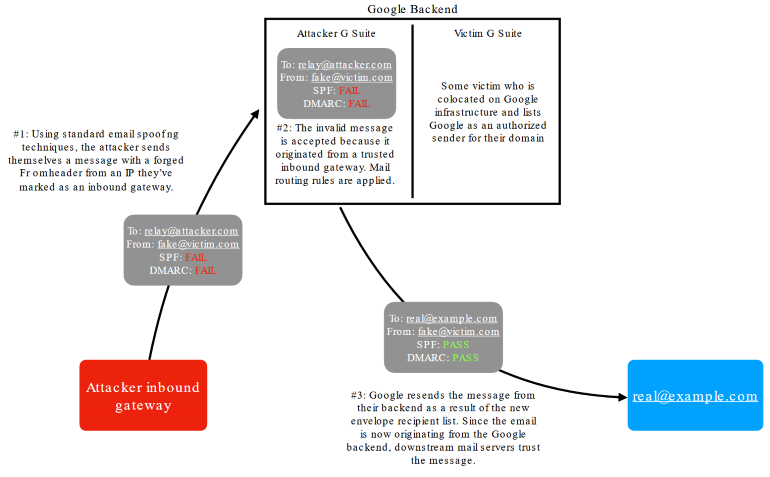
Google устранил серьёзную проблему безопасности в почтовых сервисах Gmail и G Suite. С помощью выявленного бага атакующий мог отправить поддельные электронные письма, замаскировав отправителя под любого пользователя Gmail или G Suite.

Уязвимость обнаружил исследователь Эллисон Хусейн, он же сообщил о проблеме Google ещё в апреле. По словам специалиста, баг также позволял обойти SPF (Sender Policy Framework) и DMARC, два наиболее надёжных стандарта безопасности.

Несмотря на то, что Хусейн заранее предупредил интернет-гиганта об уязвимости и у Google были 137 дней на выпуск патча, разработчики задержали обновления. Изначально планировалось пропатчить баг в сентябре.

Однако Хусейну такой план не понравился, поэтому он опубликовал в своём блоге технические подробности уязвимости, включая код рабочего эксплойта.

Спустя семь часов после публикации поста Хусейна представители Google вышли на исследователя и заверили, что они приняли меры для отражения всех подобных атак.

Что касается самой уязвимости, то она, по сути, представляет собой связку двух факторов. Во-первых, атакующий может поднять вредоносный почтовый сервер на бэкенде Gmail и G Suite. Во-вторых, баг позволяет злоумышленнику задать специальные правила маршрутов.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru