



Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

У иных киберпреступников совершенно нет рамок и принципов, их интересует только прибыль. О новой кампании подобных личностей стало известно команде Group-IB. С начала августа специалисты зафиксировали кибератаки на три крупных благотворительных организации.

Как сообщили эксперты центра реагирования на киберинциденты CERT-GIB, злоумышленники готовят похожие операции ещё против 7 благотворительных организаций.

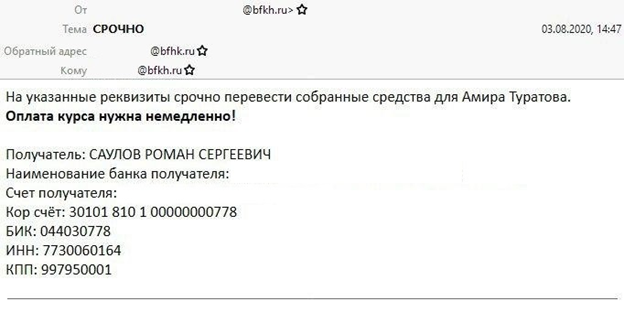
Атакующие применяют подмену (спуфинг) адреса электронной почты, отправляют фейковые письма от лица руководителей благотворительных фондов. Как правило, в этих письмах мошенники просят оплатить лечение одного из подопечных.

В самом начале августа преступники направили такие сообщения трём сотрудникам «Фонда Хабенского». Мошенники требовали срочно перевести собранные для подопечного средства на указанные реквизиты.

К счастью, бдительные сотрудники заподозрили неладное, поскольку фонд никогда раньше не переводил деньги на личные банковские счета или кошельки. В связи с подозрениями получатели переслали письма специалистам из Group-IB.


Как выяснили эксперты, злоумышленники подделали технический заголовок, чтобы сотрудники фонда думали, что получили письмо от директора. В поле для обратного адреса преступники указали поддельный домен (bfhk[.]ru), замаскированный под официальный, принадлежащий фонду Хабенского (bfkh[.]ru).

Если бы сотрудники в ответ написали письмо, оно бы попало в руки злоумышленников, что позволило бы последним продолжить диалог и попытаться окончательно ввести адресатов в заблуждение.

Через несколько дней исследователи Group-IB вышли на похожие атаки, на этот раз направленные против фонда «Кислород». В этом случае использовалась та же тактика — регистрация домена, очень похожего на официальный домен фонда.

Чуть позже специалисты поняли, что вредоносная кампания становится всё масштабнее. С 5 по 6 августа кибермошенники зарегистрировали ещё семь доменов, имитирующих благотворительные фонды, среди которых были «Алеша», «Подари жизнь» и «Старость в радость».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru