



Баг в коде трояна Emotet помог создать вакцину от вредоноса

Баг в коде трояна Emotet помог создать вакцину от вредоноса

Баг в коде трояна Emotet помог создать вакцину от вредоноса

На протяжении долгого времени исследователи наблюдали за атаками сложной вредоносной программы Emotet. В итоге экспертам посчастливилось выявить баг, позволивший создать «вакцину» от этого зловреда.

Несмотря на профессиональный подход к созданию Emotet, «под капотом» это всего лишь код, имеющий свои слабые стороны.

Один из таких изъянов в этом году обнаружил исследователь вредоносных программ Джеймс Куин, работающий в компании Binary Defense.

Наблюдая каждый день за обновлениями Emotet (авторы стараются регулярно совершенствовать своё детище), Куин обратил внимание на изменение в коде одного из новых образцов вредоноса.

Маленький нюанс, за который зацепился глаз исследователя, затрагивал механизм Emotet, помогающий трояну функционировать даже после неоднократных перезагрузок компьютера.

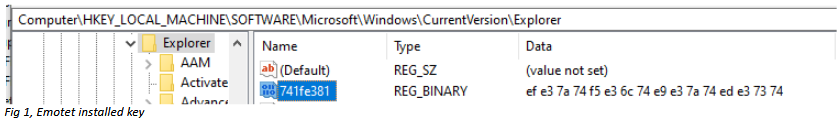
В частности, Куин отметил создание ключа в системном реестре Windows, где вредонос сохранял ключ шифрования XOR.


Позже стало понятно, что этот ключ использовался не только для укрепления в системе, но также принимал участие во многих проверках кода Emotet (включая предшествующие заражению процедуры).

Благодаря обнаруженной особенности специалист смог написать небольшой PowerShell-скрипт, использующий ключ реестра для выведения Emotet из строя.

Скрипт получил имя EmoCrash, его задача — сканировать компьютер пользователя и генерировать специальный ключ реестра, который не даст Emotet спокойно работать. Причём разработка Куина отлично работает как с «чистыми» устройствами, так и с уже заражёнными трояном компьютерами.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru