



SANS раскрыла подробности атаки, выложила индикаторы компрометации (IoC)

SANS раскрыла подробности атаки, выложила индикаторы компрометации (IoC)

SANS раскрыла подробности атаки, выложила индикаторы компрометации (IoC)

Недавно организацию SANS Institute поразила фишинговая атака, в ходе которой киберпреступники смогли получить доступ к ящику электронной почты одного из сотрудников. Теперь SANS раскрыла детали атаки и выложила индикаторы компрометации (IoC).

На прошлой неделе стало известно, что группа киберпреступников смогла ввести в заблуждение служащего SANS, завладела его ящиком электронной почты и перенаправила себе 513 важных писем.

В результате злоумышленникам удалось завладеть в общей сложности 28 тыс. записей персональных данных, принадлежащих сотрудникам SANS.

Сама организация решила раскрыть все подробности взлома, чтобы максимально проинформировать сообщество исследователей в области кибербезопасности. Например, с помощью опубликованных IoC другие компаниями могут убедиться в том, что их не затронули операции киберпреступников.

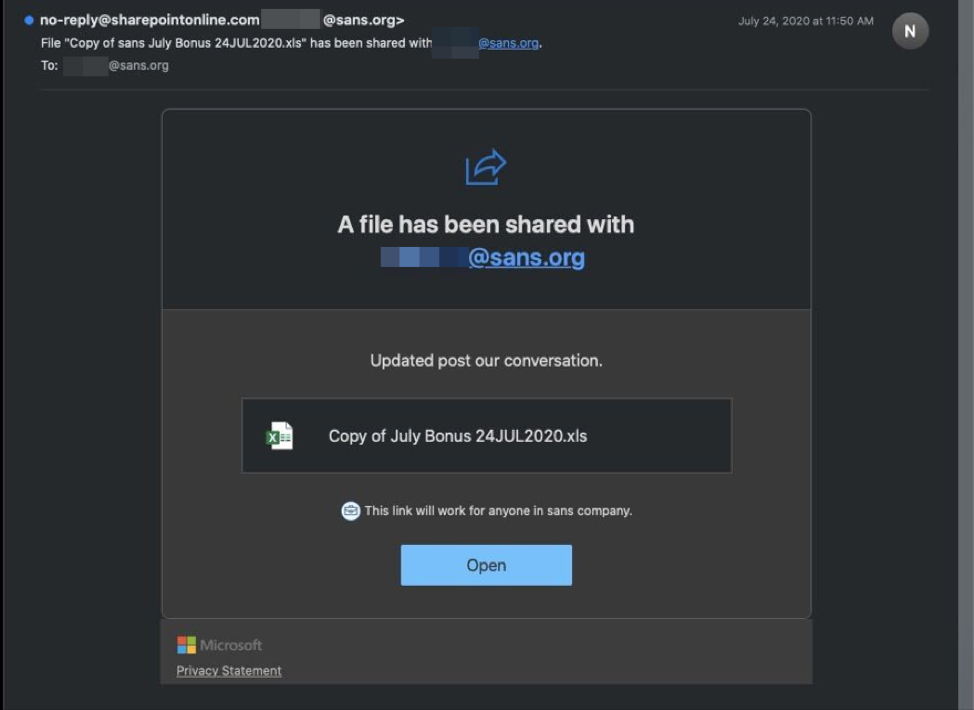
По словам представителей SANS, атака началась с единственного фишингового письма, замаскированного под уведомление об общем доступе к файлу через SANS SharePoint. Сам файл якобы представлял собой таблицу под именем «Copy of July Bonus 24JUL2020.xls».

В письме также находилась кнопка «Open», которую адресату предлагали нажать, чтобы получить доступ к файлу.


После клика по кнопке браузер открывал страницу https://officei6zq49rv2p5a4xbq8ge41f1enjjczo.s3.us-east-2.amazonaws [.]com/index.html, которая сразу же предлагала пользователю ввести учётные данные от аккаунта Office 365.

При этом на компьютер жертвы устанавливался OAuth-аддон Microsoft Office OAuth под именем «Enable4Excel». После установки вредоносное приложение начинало мониторить электронные письма, пытаясь найти в них определённые ключевые слова.

Если такие слова находились, само письмо тут же отправлялось на специальный адрес — daemon [@] daemongr5yenh53ci0w6cjbbh1gy1l61fxpd.com. Список ключевых слов выглядел так:

  • agreement
  • Bank
  • bic
  • capital call
  • cash
  • Contribution
  • dividend
  • fund
  • iban
  • Payment
  • purchase
  • shares
  • swift
  • transfer
  • Wire
  • wiring info

Полные индикаторы компрометацию можно найти на официальном сайте SANS. Эксперты утверждают, что киберпреступники атаковали и другие компании этой же схемой.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru