



ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

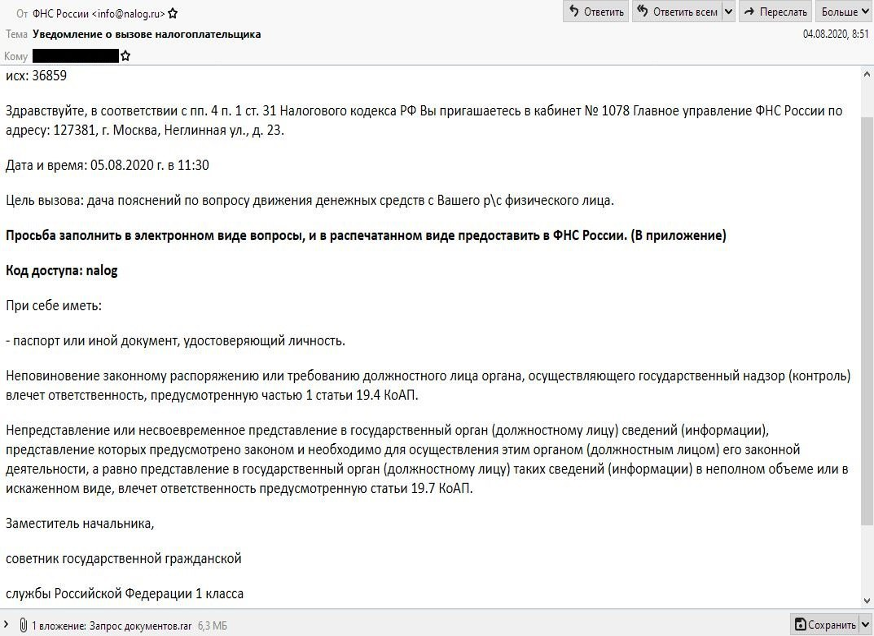
Юридические лица и государственные учреждения стали основными целями новой фишинговой кампании, в ходе которой злоумышленники ведут рассылку электронных писем от имени Федеральной налоговой службы (ФНС).

Киберпреступную операцию зафиксировали специалисты центра CERT-GIB, принадлежащего компании Group-IB. Рассылаемые письма маскируются под вызов в орган исполнительной власти.

На самом же деле атакующие пытаются установить на компьютер жертвы вредоносную программу, позволяющую удалённо управлять заражённым устройством.

Как полагают эксперты, кампания стартовала 27 июля. Всем организациям, попавшим в поле зрения киберпреступников, приходило одинаковое письмо. В адресе отправителя было указано — info@nalog.ru, что соответствует официальному домену ФНС.

Таким способом, подделывая технические заголовки, атакующие вводили получателей в заблуждение. На самом же деле письма отправлялись с публичных почтовых сервисов.

В письме от адресата требовали явиться в «Главное Управление ФНС России», чтобы «дать показания по движению денежных средств». При этом нужно распечатать и заполнить документы, прикреплённые к письму во вложении.

Если получатель проигнорирует письмо, злоумышленники грозили предусмотренным УК РФ наказанием.


Представители ФНС России ещё раз подчеркнули, что эти письма не имеют никакого отношения к налоговой службе. Более того, налогоплательщикам никогда не направляют писем о наличии задолженности на электронный ящик.

Однако эксперты CERT-GIB обращают внимание на высокое качество фишинговых рассылок. К вредоносным письмам прикреплён архив «zapros-dokumentov.rar», содержащий ещё один запароленный архив. Пароль находился в соседнем текстовом файле.

Если получатель запускал файл из вложения, на компьютер устанавливалась легитимная программа для удалённого администрирования и управления компьютером.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru