


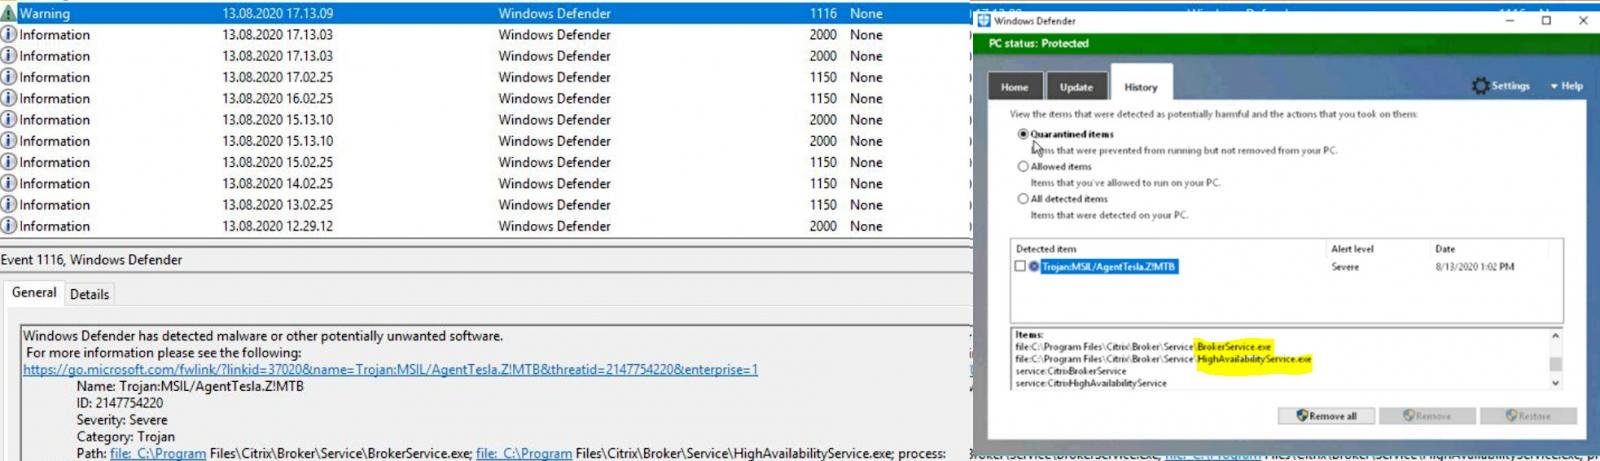

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender, «родной» антивирус Windows, детектирует компоненты Service Broker Citrix — BrokerService.exe и HighAvailabilityService.exe, предназначенные для отслеживания текущих пользовательских соединений (сессий). В результате эти файлы признаются вредоносными и помещаются в карантин.

Что самое интересное, оба файла антивирус считает опасной злонамеренной программой Agent Tesla, основная задача которой — кража конфиденциальной информации.


Как сообщили системные администраторы, проблемы начались с версии Microsoft Defender 1.321.1319.0. К счастью, разработчики уже устранили баг с выходом версии 1.321.1341.0.

Citrix рекомендует затронутым администраторам очистить текущий кеш и принудительно установить обновления, используя следующие команды:

cd %ProgramFiles%\Windows Defender
MpCmdRun.exe -removedefinitions -dynamicsignatures
MpCmdRun.exe -SignatureUpdate

На прошлой неделе стало известно, что Microsoft Defender детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Таким способом операционная система не даёт бороться с отслеживанием.

А в конце июня встроенный в Windows антивирус определял как вредоноса популярную утилиту CCleaner.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru