



Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

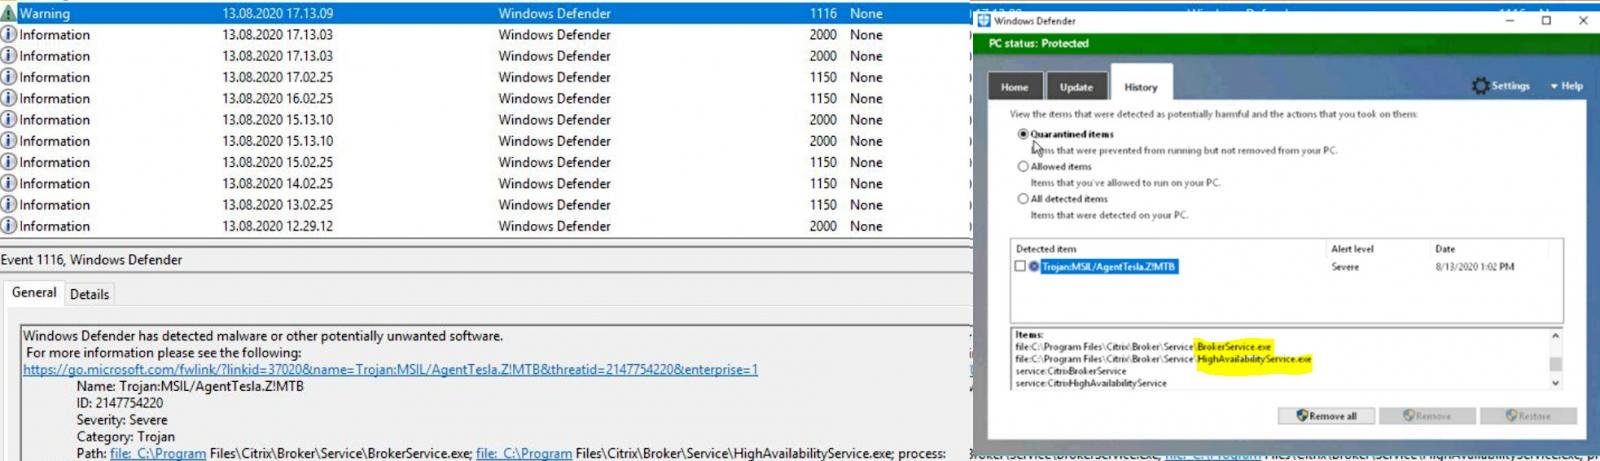
Microsoft Defender, «родной» антивирус Windows, детектирует компоненты Service Broker Citrix — BrokerService.exe и HighAvailabilityService.exe, предназначенные для отслеживания текущих пользовательских соединений (сессий). В результате эти файлы признаются вредоносными и помещаются в карантин.

Что самое интересное, оба файла антивирус считает опасной злонамеренной программой Agent Tesla, основная задача которой — кража конфиденциальной информации.


Как сообщили системные администраторы, проблемы начались с версии Microsoft Defender 1.321.1319.0. К счастью, разработчики уже устранили баг с выходом версии 1.321.1341.0.

Citrix рекомендует затронутым администраторам очистить текущий кеш и принудительно установить обновления, используя следующие команды:

cd %ProgramFiles%\Windows Defender
MpCmdRun.exe -removedefinitions -dynamicsignatures
MpCmdRun.exe -SignatureUpdate

На прошлой неделе стало известно, что Microsoft Defender детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Таким способом операционная система не даёт бороться с отслеживанием.

А в конце июня встроенный в Windows антивирус определял как вредоноса популярную утилиту CCleaner.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru