



Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

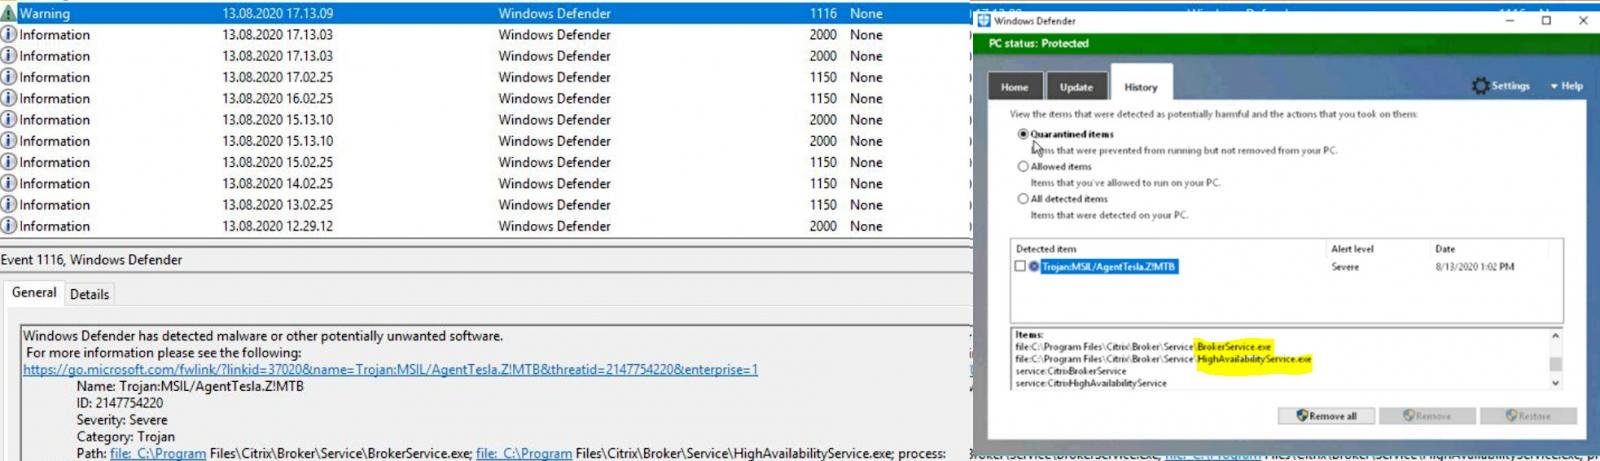
Microsoft Defender, «родной» антивирус Windows, детектирует компоненты Service Broker Citrix — BrokerService.exe и HighAvailabilityService.exe, предназначенные для отслеживания текущих пользовательских соединений (сессий). В результате эти файлы признаются вредоносными и помещаются в карантин.

Что самое интересное, оба файла антивирус считает опасной злонамеренной программой Agent Tesla, основная задача которой — кража конфиденциальной информации.


Как сообщили системные администраторы, проблемы начались с версии Microsoft Defender 1.321.1319.0. К счастью, разработчики уже устранили баг с выходом версии 1.321.1341.0.

Citrix рекомендует затронутым администраторам очистить текущий кеш и принудительно установить обновления, используя следующие команды:

cd %ProgramFiles%\Windows Defender
MpCmdRun.exe -removedefinitions -dynamicsignatures
MpCmdRun.exe -SignatureUpdate

На прошлой неделе стало известно, что Microsoft Defender детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Таким способом операционная система не даёт бороться с отслеживанием.

А в конце июня встроенный в Windows антивирус определял как вредоноса популярную утилиту CCleaner.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru