



Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

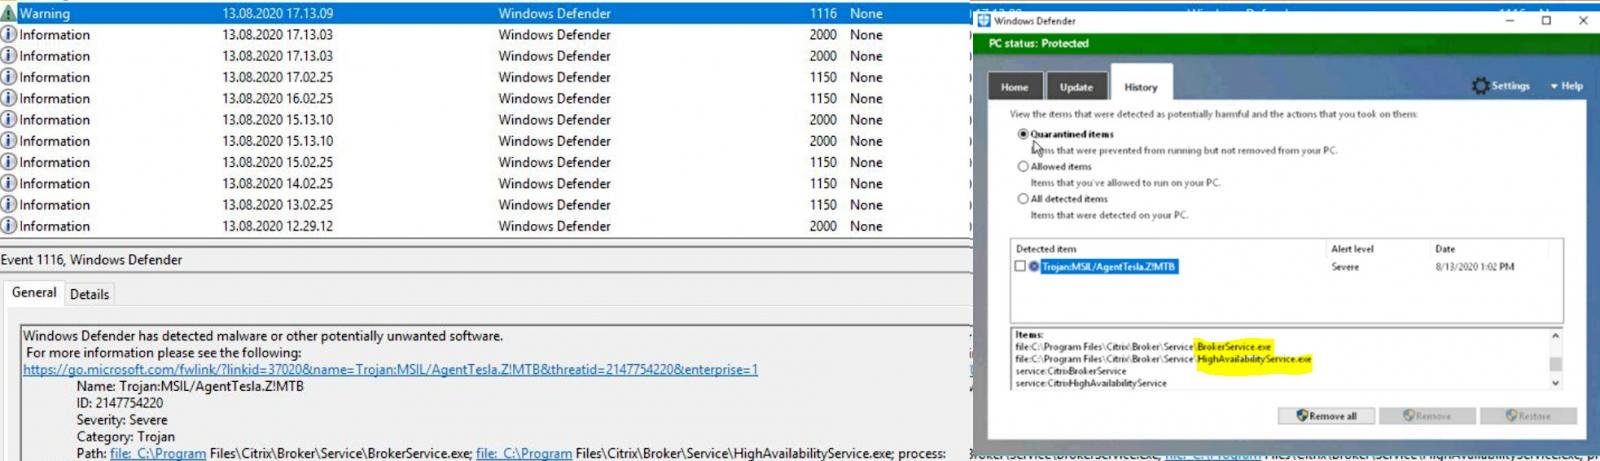
Microsoft Defender, «родной» антивирус Windows, детектирует компоненты Service Broker Citrix — BrokerService.exe и HighAvailabilityService.exe, предназначенные для отслеживания текущих пользовательских соединений (сессий). В результате эти файлы признаются вредоносными и помещаются в карантин.

Что самое интересное, оба файла антивирус считает опасной злонамеренной программой Agent Tesla, основная задача которой — кража конфиденциальной информации.


Как сообщили системные администраторы, проблемы начались с версии Microsoft Defender 1.321.1319.0. К счастью, разработчики уже устранили баг с выходом версии 1.321.1341.0.

Citrix рекомендует затронутым администраторам очистить текущий кеш и принудительно установить обновления, используя следующие команды:

cd %ProgramFiles%\Windows Defender
MpCmdRun.exe -removedefinitions -dynamicsignatures
MpCmdRun.exe -SignatureUpdate

На прошлой неделе стало известно, что Microsoft Defender детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Таким способом операционная система не даёт бороться с отслеживанием.

А в конце июня встроенный в Windows антивирус определял как вредоноса популярную утилиту CCleaner.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru