



Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Специалисты компании Group-IB в подробностях рассказали об операциях кибергруппировки RedCurl, занимающейся корпоративным шпионажем. Злоумышленников интересует коммерческая тайна конкурентов заказчика, а также персональные данные сотрудников.

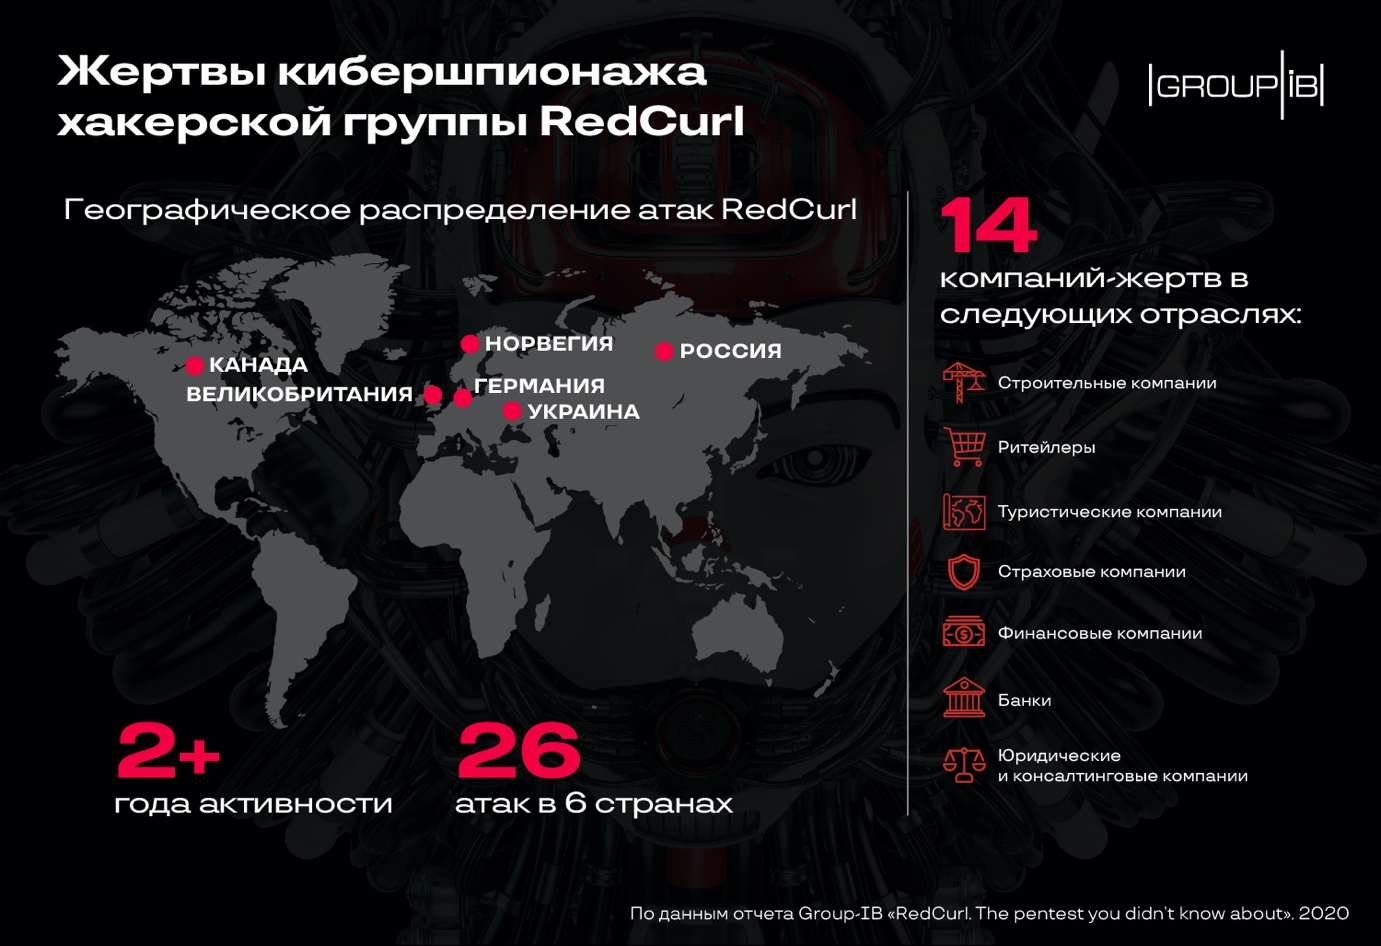
По данным Group-IB, группировка состоит из русскоговорящих киберпреступников. За три года деятельности жертвами RedCurl стали десятки организаций — от России до Северной Америки.

Подход группы отличается тщательным планированием атак и использованием набора уникальных инструментов.

Точкой отсчёта принято считать 2018 год — именно тогда, по мнению экспертов, RedCurl начала свои операции. За два года группировка провела 26 целевых атак, жертвами которых стали коммерческие организации.

Причём злоумышленников интересовала не только финансовая сфера, но и компании из области ритейла, страхования, консалтинга и туризма. Отследить какую-либо географическую последовательность атак специалистам не удалось, жертвы RedCurl располагались в России, Украине, Великобритании, Германии, Канаде и даже Норвегии.

Анализ операций группировки показал, что хакеры действовали максимально незаметно, стараясь минимизировать риск обнаружения в сети атакованной организации.

Преступники преследовали одну цель — конфиденциальные корпоративные документы. Их интересовали контракты, финансовая документация, личные дела сотрудников, судебные дела и тому подобное.

Специалисты Group-IB считают, что такая форма атак может свидетельствовать о заказном характере. Скажем, конкурент нанимает RedCurl для коммерческого шпионажа.

Операторам группы удалось даже взломать сотрудника одной из компаний, занимающегося непосредственно информационной безопасностью и защищающего клиентов от подобных атак.


Исследователи отметили профессионализм киберпреступников по части подготовки фишинговых писем. Как правило, такая рассылка выглядела очень убедительно: имелась подпись, логотип и поддельное доменное имя компании. Group-IB даже усмотрели схожесть подхода кибергруппы с социотехническими атаками специалистов по пентесту.

Для доставки вредоносной составляющей на компьютер жертвы RedCurl использует архивы, размещённые на легитимных облачных хранилищах. Ссылки на эти архивы доставляются в фишинговых письмах.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru