



Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Специалисты компании Group-IB в подробностях рассказали об операциях кибергруппировки RedCurl, занимающейся корпоративным шпионажем. Злоумышленников интересует коммерческая тайна конкурентов заказчика, а также персональные данные сотрудников.

По данным Group-IB, группировка состоит из русскоговорящих киберпреступников. За три года деятельности жертвами RedCurl стали десятки организаций — от России до Северной Америки.

Подход группы отличается тщательным планированием атак и использованием набора уникальных инструментов.

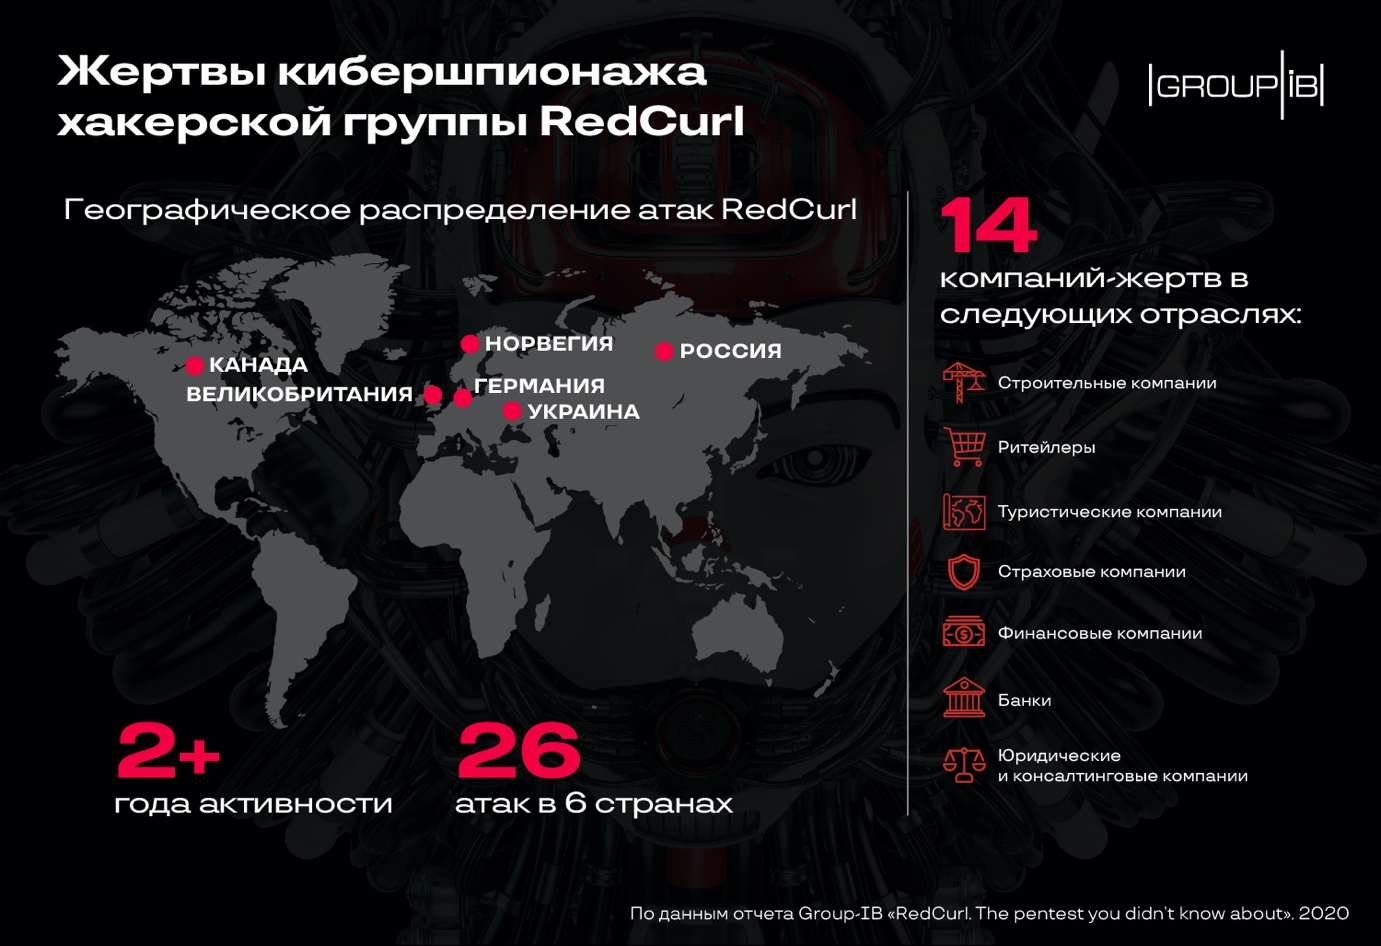
Точкой отсчёта принято считать 2018 год — именно тогда, по мнению экспертов, RedCurl начала свои операции. За два года группировка провела 26 целевых атак, жертвами которых стали коммерческие организации.

Причём злоумышленников интересовала не только финансовая сфера, но и компании из области ритейла, страхования, консалтинга и туризма. Отследить какую-либо географическую последовательность атак специалистам не удалось, жертвы RedCurl располагались в России, Украине, Великобритании, Германии, Канаде и даже Норвегии.

Анализ операций группировки показал, что хакеры действовали максимально незаметно, стараясь минимизировать риск обнаружения в сети атакованной организации.

Преступники преследовали одну цель — конфиденциальные корпоративные документы. Их интересовали контракты, финансовая документация, личные дела сотрудников, судебные дела и тому подобное.

Специалисты Group-IB считают, что такая форма атак может свидетельствовать о заказном характере. Скажем, конкурент нанимает RedCurl для коммерческого шпионажа.

Операторам группы удалось даже взломать сотрудника одной из компаний, занимающегося непосредственно информационной безопасностью и защищающего клиентов от подобных атак.


Исследователи отметили профессионализм киберпреступников по части подготовки фишинговых писем. Как правило, такая рассылка выглядела очень убедительно: имелась подпись, логотип и поддельное доменное имя компании. Group-IB даже усмотрели схожесть подхода кибергруппы с социотехническими атаками специалистов по пентесту.

Для доставки вредоносной составляющей на компьютер жертвы RedCurl использует архивы, размещённые на легитимных облачных хранилищах. Ссылки на эти архивы доставляются в фишинговых письмах.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru