



Google Chrome выведет фишинг на чистую воду с помощью адресной строки

Google Chrome выведет фишинг на чистую воду с помощью адресной строки

Google Chrome выведет фишинг на чистую воду с помощью адресной строки

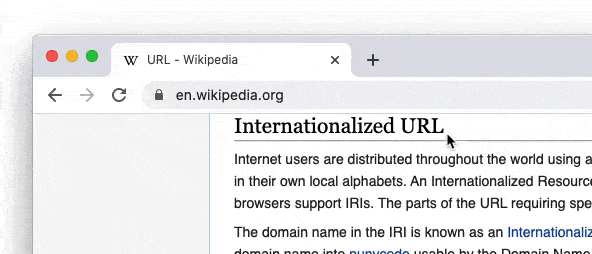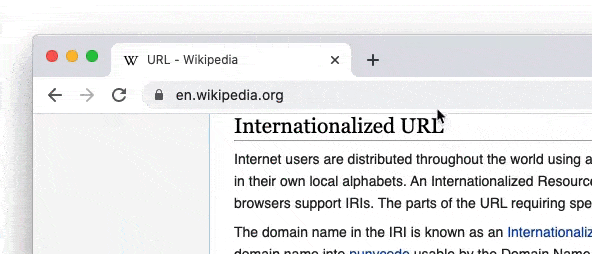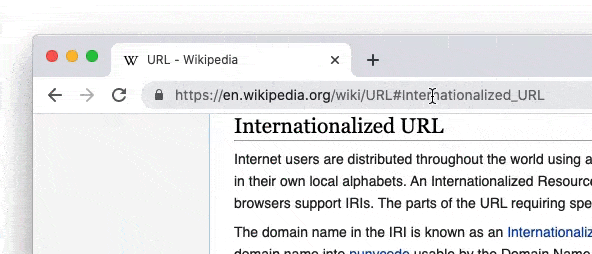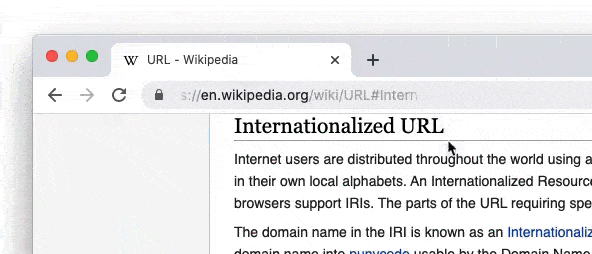
Google тестирует иной подход к работе адресной строки браузера Chrome. Разработчики хотят отображать только имена доменов, а не полный URL (как сейчас). Есть мнение, что эти изменения помогут защитить пользователей от мошенничества и фишинга.

В итоге переосмысленная адресная строка браузера может появиться с выходом Chrome 86.

Имена доменов и URL — пожалуй, это самые очевидные индикаторы, которые могут многое поведать внимательному пользователю. Не зря многие киберпреступники всё искуснее подделывают ссылки и маскируют настоящий адрес страницы.

Но вот людей, которые не привыкли обращать внимание на подобное, злоумышленники могут ввести в заблуждение URL вида twittter.com, sberbank.sign-in.info, secure-gmail.com и тому подобными.

Уже сегодня отдельные браузеры (тот же Safari) отображают в адресной строке исключительно доменное имя. Во-первых, это выглядит аккуратнее, во-вторых — делает различные мошеннические манипуляции более очевидными.

Например, если вы привыкли видеть в адресной строке «facebook.com», то наверняка заподозрите что-то, когда там появится «facebook.com.money.biz.scam.inc».

Первым шагом новая функция Chrome станет доступна случайному набору пользователей — Google хочет посмотреть, насколько полезным будет нововведение.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru