



Google Chrome выведет фишинг на чистую воду с помощью адресной строки

Google Chrome выведет фишинг на чистую воду с помощью адресной строки

Google Chrome выведет фишинг на чистую воду с помощью адресной строки

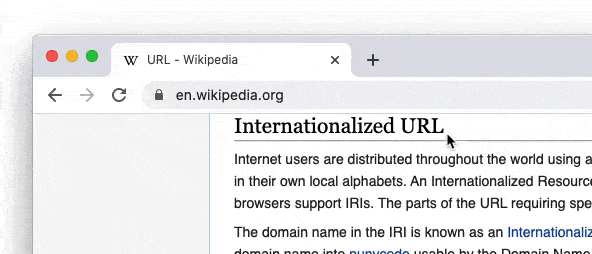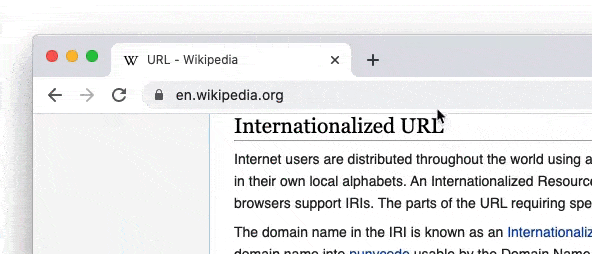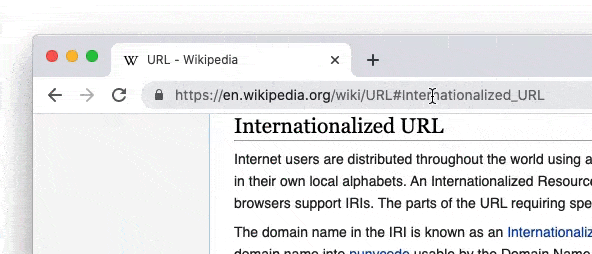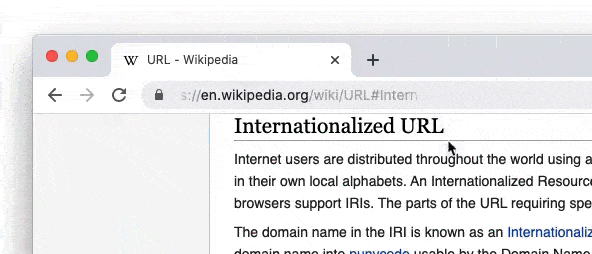
Google тестирует иной подход к работе адресной строки браузера Chrome. Разработчики хотят отображать только имена доменов, а не полный URL (как сейчас). Есть мнение, что эти изменения помогут защитить пользователей от мошенничества и фишинга.

В итоге переосмысленная адресная строка браузера может появиться с выходом Chrome 86.

Имена доменов и URL — пожалуй, это самые очевидные индикаторы, которые могут многое поведать внимательному пользователю. Не зря многие киберпреступники всё искуснее подделывают ссылки и маскируют настоящий адрес страницы.

Но вот людей, которые не привыкли обращать внимание на подобное, злоумышленники могут ввести в заблуждение URL вида twittter.com, sberbank.sign-in.info, secure-gmail.com и тому подобными.

Уже сегодня отдельные браузеры (тот же Safari) отображают в адресной строке исключительно доменное имя. Во-первых, это выглядит аккуратнее, во-вторых — делает различные мошеннические манипуляции более очевидными.

Например, если вы привыкли видеть в адресной строке «facebook.com», то наверняка заподозрите что-то, когда там появится «facebook.com.money.biz.scam.inc».

Первым шагом новая функция Chrome станет доступна случайному набору пользователей — Google хочет посмотреть, насколько полезным будет нововведение.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru