



Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники используют в качестве приманки тему вакцины от коронавирусной инфекции COVID-19. В основном пользователей атакуют через электронную почту (82% от всех подобных атак за последний месяц). Как это обычно бывает, в письмах содержатся вредоносные ссылки, по которым на компьютер жертвы загружаются вредоносные файлы в форматах .exe, .xls или .doc.

О примерах таких вредоносных писем рассказали специалисты компании Check Point. В частности, сообщения рассылаются под темой «URGENT INFORMATION LETTER: COVID-19 NEW APPROVED VACCINES».

Из названия понятно, что злоумышленники хотели привлечь внимание информацией о новых вакцинах, одобренных медицинскими учреждениями. На самом же деле письмо содержало файл «Download_Covid 19 Новые одобренные вакцины.23.07.2020.exe», устанавливающий в систему софт для кражи паролей.

Ещё один пример, которым поделилась Check Point, содержит отсылку на разработку вакцины в Великобритании. Тема письма — «UK coronavirus vaccine effort is progressing badly appropriate, recruiting consequence and elder adults».

Преступники убеждают пользователя, что в Британии разработка вакцины идёт неважно. А это значит, что люди в возрасте находятся в опасности.

Такие письма содержат ссылку — surgicaltoll\[.]com/vy2g4b\.html, ведущую жертв на фишинговый сайт медицинской тематики — thelifestillgoeson[.]su.

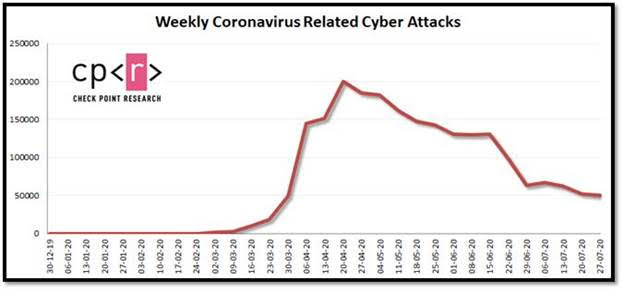
Также исследователи Check Point отметили, что в июле заметно снизилось число связанных с коронавирусом кибератак. В сравнении с июнем эта цифра уменьшилась на 50% (61 тыс. против 130 тыс.).

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru