


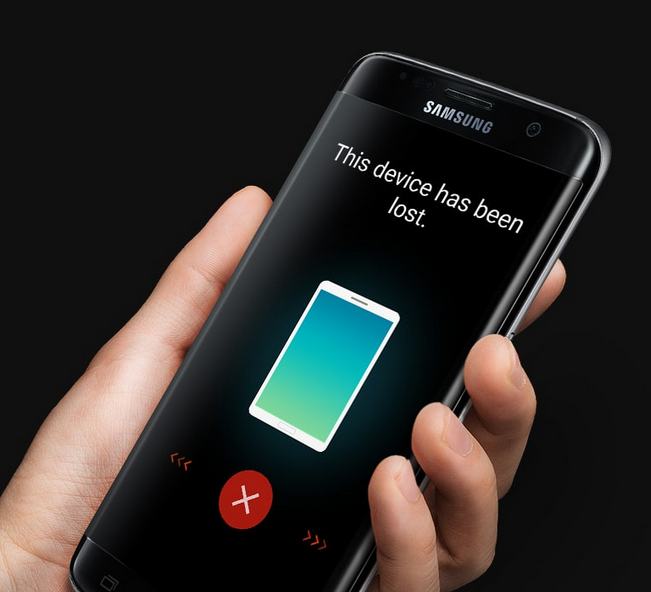

Find My Mobile на смартфонах Samsung Galaxy позволяет удалить все данные

Find My Mobile на смартфонах Samsung Galaxy позволяет удалить все данные

Find My Mobile на смартфонах Samsung Galaxy позволяет удалить все данные

На конференции DEF CON 2020 специалисты компании Char49 рассказали об уязвимостях, затрагивающих Find My Mobile, функцию смартфонов Samsung. Все выявленные баги можно использовать в связке.

Find My Mobile, как можно понять из названия, была создана для поиска утерянных смартфонов Samsung. Также функция позволяет удалённо заблокировать устройство, ограничить доступ к Samsung Pay и даже полностью стереть данные на смартфоне.

Как рассказали специалисты Char49 в ходе своего выступления (запись доступна ниже), в общей сложности нашлись четыре уязвимости в компонентах Find My Mobile. Использовать их можно с помощью установленной на смартфоне вредоносной программы.


Чтобы запустить цепочку эксплуатации, вредоносу потребуется доступ к SD-карте. Первым делом злоумышленник должен создать файл, позволяющий вклиниваться в коммуникации с бэкенд-сервером.

Если атакующий успешно использует уязвимости, он сможет выполнить на смартфоне жертвы любое действие, доступное функции Find My Mobile: сброс к заводским настройкам, удаление всех данных, отслеживание геолокации в режиме реального времени, блокировка и разблокировка девайса.

Исследователи продемонстрировали эксплуатацию брешей на смартфонах Samsung Galaxy S7, S8 и S9+. Полный разбор уязвимостей с техническими деталями доступен [PDF] на сайте Char49.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru