



DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

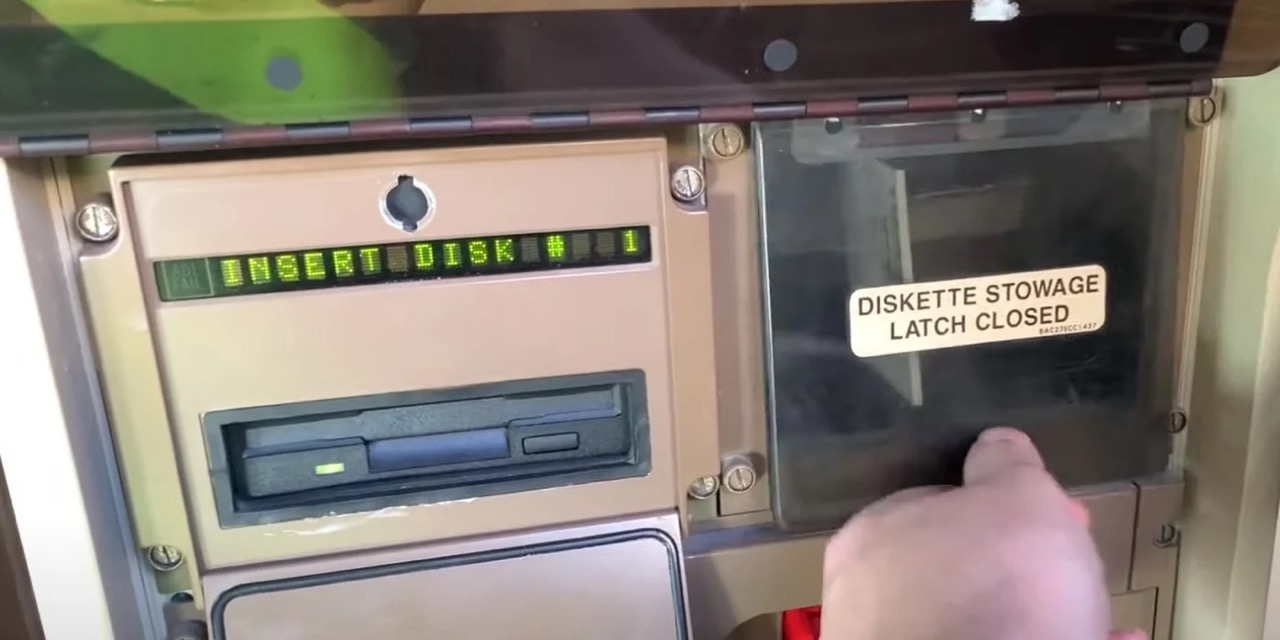
На конференции DEF CON 2020 специалисты из Pen Test Partners сообщили об интересной особенности пассажирских самолётов Boeing 747 — они получают критические обновления софта через дискеты. К такому выводу эксперты пришли после изучения одного из воздушных судов.

Как правило, авиалайнеры недоступны исследователям для подробного изучения, однако у Pen Test Partners появилась уникальная возможность пробраться на борт.

«Авиалайнеры очень дорогие, поэтому даже если вы полны решимости и желания, производители вряд ли позволят вам провести тестирование на проникновение (пентест)», — объясняет Алекс Ломас из Pen Test Partners.

Однако Ломас успел отметить кое-какие интересные детали, пока находился на борту самолёта. В частности, специалист указал на загрузчик баз данных навигатора. Олдскульным пользователям наверняка он покажется знакомым.


Другими словами, данные навигации обновляются на Boeing 747 посредством 3,5-дюймовых дискет. Здесь стоит напомнить, что данную модель самолёта разработали в конце 90-х.

«Базу данных необходимо обновлять каждые 28 дней. Для инженеров это настоящая головная боль», — продолжает Ломас.

На конференции самый популярный вопрос, адресованный Ломасу, звучал примерно так: могут ли взломать авиалайнер сидящие на дешёвых местах хакеры. Например, через систему развлечений на борту (IFE).

«Насколько мы можем судить на данный момент, между IFE и основными системами самолёта нет двусторонней связи. То есть взломать самолёт через IFE — крайне нетривиальная задача», — ответил эксперт.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru