



DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

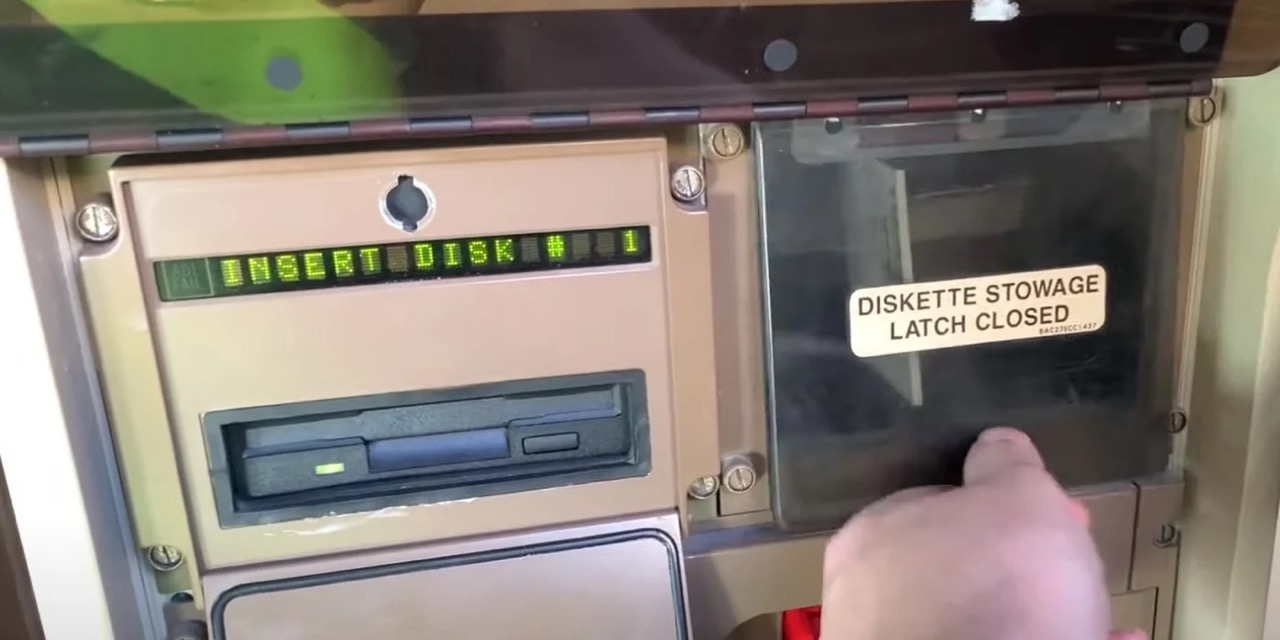
На конференции DEF CON 2020 специалисты из Pen Test Partners сообщили об интересной особенности пассажирских самолётов Boeing 747 — они получают критические обновления софта через дискеты. К такому выводу эксперты пришли после изучения одного из воздушных судов.

Как правило, авиалайнеры недоступны исследователям для подробного изучения, однако у Pen Test Partners появилась уникальная возможность пробраться на борт.

«Авиалайнеры очень дорогие, поэтому даже если вы полны решимости и желания, производители вряд ли позволят вам провести тестирование на проникновение (пентест)», — объясняет Алекс Ломас из Pen Test Partners.

Однако Ломас успел отметить кое-какие интересные детали, пока находился на борту самолёта. В частности, специалист указал на загрузчик баз данных навигатора. Олдскульным пользователям наверняка он покажется знакомым.


Другими словами, данные навигации обновляются на Boeing 747 посредством 3,5-дюймовых дискет. Здесь стоит напомнить, что данную модель самолёта разработали в конце 90-х.

«Базу данных необходимо обновлять каждые 28 дней. Для инженеров это настоящая головная боль», — продолжает Ломас.

На конференции самый популярный вопрос, адресованный Ломасу, звучал примерно так: могут ли взломать авиалайнер сидящие на дешёвых местах хакеры. Например, через систему развлечений на борту (IFE).

«Насколько мы можем судить на данный момент, между IFE и основными системами самолёта нет двусторонней связи. То есть взломать самолёт через IFE — крайне нетривиальная задача», — ответил эксперт.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru