



20 Гб внутренних документов Intel загрузили на общий файлообменник

20 Гб внутренних документов Intel загрузили на общий файлообменник

20 Гб внутренних документов Intel загрузили на общий файлообменник

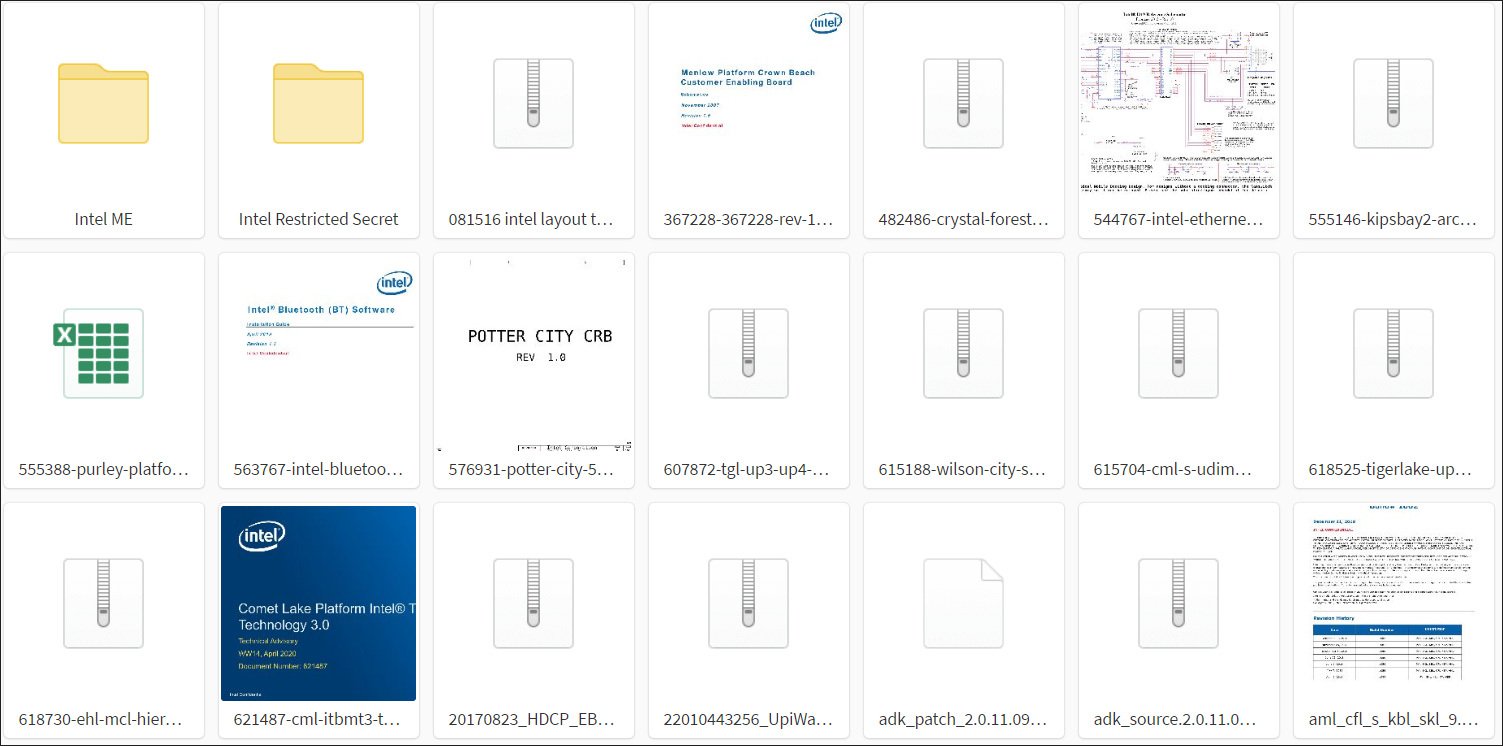
Неизвестные киберпреступники загрузили на общедоступный файлообменник конфиденциальные документы, принадлежащие Intel, одному из крупнейших производителей процессоров.

Общий объём слитых внутренних данных корпорации составляет 20 Гб. Источник утечки на сегодняшний день неизвестен, однако злоумышленники назвали это лишь первой частью серии слива информации Intel.

Специалист в области обратного инжиниринга Тилли Коттманн, получивший скомпрометированные документы от неизвестного хакера, заявил, что большая часть данных представляет собой интеллектуальную собственность корпорации. Коттманну сообщили, что информацию удалось похитить в ходе киберинцидента 2020 года.

«Все документы мне передали от анонимного источника, который взломал Intel в этом году. Подробности обещают предоставить в скором времени», — объяснил специалист.

Отдельные файлы в слитом архиве напрямую относятся к производству процессоров (включая Kaby Lake) и разработке платформы Intel Management Engine (ME).

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru