



Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

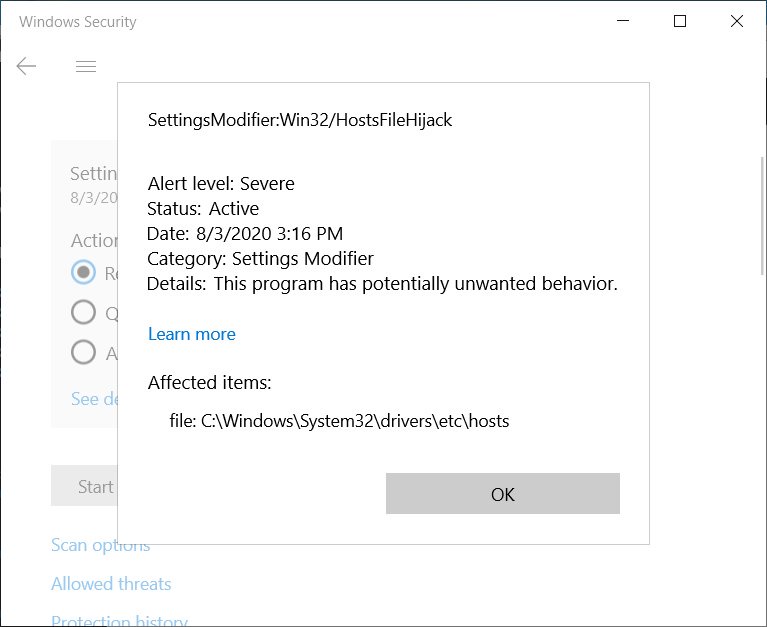
С конца июля Microsoft детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Встроенная антивирусная программа Microsoft Defender классифицирует изменённые HOSTS-файлы как «SettingsModifier:Win32/HostsFileHijack».

Напомним, что соответствующие файлы располагаются в директории C:\Windows\system32\driver\etc\HOSTS. Чтобы изменить их содержимое, пользователь должен действовать с правами администратора.

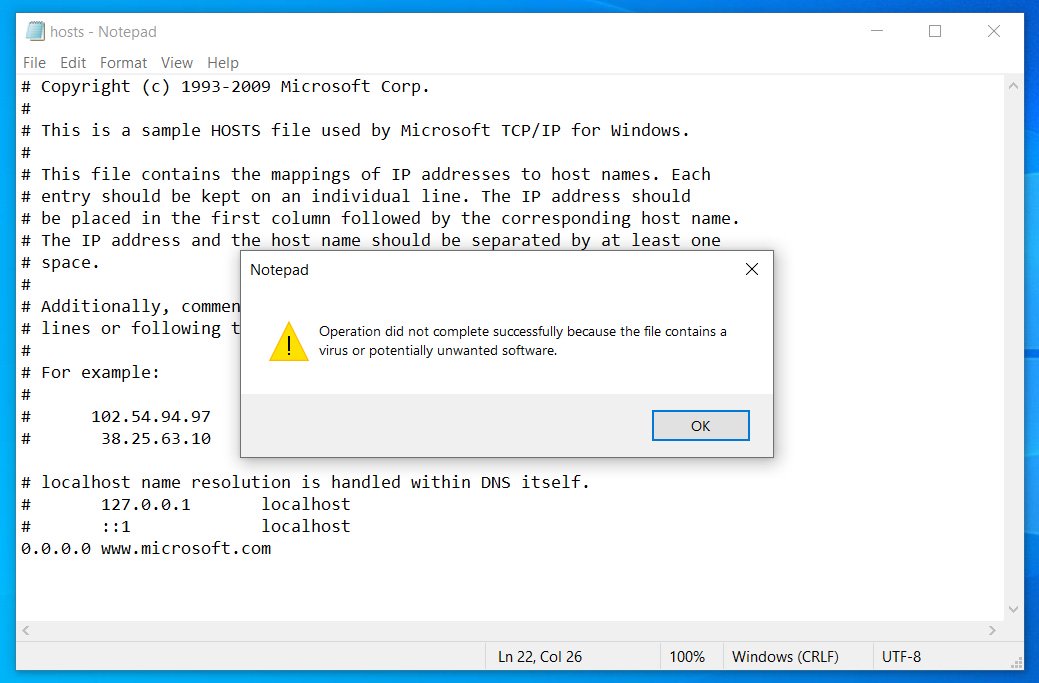
Благодаря HOSTS можно резолвить имена хостов в IP-адреса в обход Domain Name System (DNS). Часто эти файлы используются для блокировки конкретных веб-сайтов («направляя» их на 127.0.0.1 или 0.0.0.0).

Microsoft Defender и раньше детектировал модифицированные файлы HOSTS, однако в последнее время появились многочисленные жалобы на срабатывание антивируса (1, 2, 3).


После этого на проблему обратили внимание специалисты компании BornCity. Поскольку HOSTS уже давно не используются в атаках, исследователи сделали вывод, что всё дело в ложном срабатывании.

Издание BleepingComputer провело своё тестирование, в ходе которого эксперты пробовали заблокировать разные сайты с помощью HOSTS. Как только дело дошло до блокировки серверов Microsoft, на которые отправляются данные телеметрии, встроенный антивирус тут же начал «ругаться».


В связи с этим исследователи не рекомендуют блокировать в HOSTS следующие адреса:

  • www.microsoft.com
  • microsoft.com
  • telemetry.microsoft.com
  • wns.notify.windows.com.akadns.net
  • v10-win.vortex.data.microsoft.com.akadns.net
  • us.vortex-win.data.microsoft.com
  • us-v10.events.data.microsoft.com
  • urs.microsoft.com.nsatc.net
  • watson.telemetry.microsoft.com
  • watson.ppe.telemetry.microsoft.com
  • vsgallery.com
  • watson.live.com
  • watson.microsoft.com
  • telemetry.remoteapp.windowsazure.com
  • telemetry.urs.microsoft.com
Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru