



Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Исследователи в области кибербезопасности описали новый способ атаки по сторонним каналам на основе тайминга. Судя по описанию, эффективность таких атак не зависит от сетевой загруженности между жертвой и сервером.

Завязанные на тайминге атаки (их ещё называют «атаки по времени») подразумевают анализ временных отрезков, с помощью которого злоумышленник может восстановить входные данные.

Специалисты DistriNet Research Group и Нью-Йоркского университета в Абу-Даби описали новый метод под названием «Timeless Timing Attacks (TTA)» (PDF).

TTA использует мультиплексирование сетевых протоколов и фиксирование времени отправленных запросов, таким образом нивелируя зависимость атаки от состояния сети.

Этим TTA отличается от стандартных атак по таймингу — когда время запуска анализируется независимо и последовательно. В новой технике эксперты опираются на относительную разницу во времени между двумя параллельно отправленными запросами. Другими словами, нет прямой зависимости от информации о тайминге.

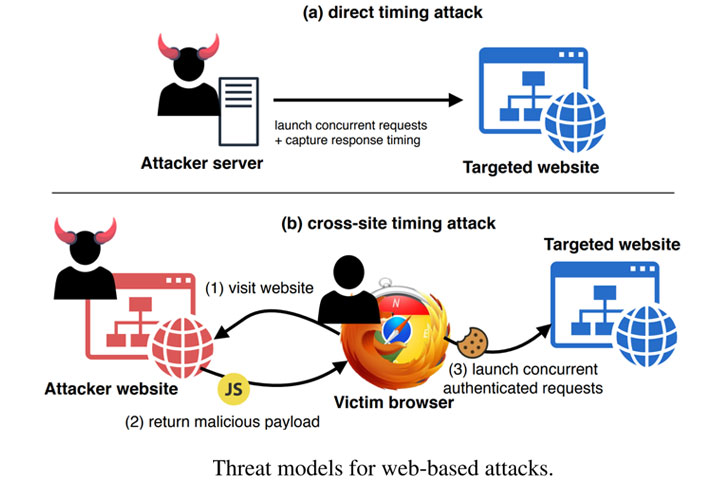
В частности, потенциальные атакующие должны отправить пару запросов HTTP/2 серверу жертвы (либо напрямую, либо кросс-сайтовым методом). Это можно сделать с помощью вредоносного рекламного объявления или заставить жертву посетить веб-страницу, находящуюся под контролем злоумышленника.

Сервер возвращает результат, по которому точно видно разницу между вторым и первым запросами. После этого задача TTA — вычислить, какой из запросов занял меньше времени.

Существенный недостаток этого метода заключается в том, что атакующий не сможет направить множество запросов в одном пакете, если атакуемый сервер использует HTTP/1.1.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru