



Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Исследователи в области кибербезопасности описали новый способ атаки по сторонним каналам на основе тайминга. Судя по описанию, эффективность таких атак не зависит от сетевой загруженности между жертвой и сервером.

Завязанные на тайминге атаки (их ещё называют «атаки по времени») подразумевают анализ временных отрезков, с помощью которого злоумышленник может восстановить входные данные.

Специалисты DistriNet Research Group и Нью-Йоркского университета в Абу-Даби описали новый метод под названием «Timeless Timing Attacks (TTA)» (PDF).

TTA использует мультиплексирование сетевых протоколов и фиксирование времени отправленных запросов, таким образом нивелируя зависимость атаки от состояния сети.

Этим TTA отличается от стандартных атак по таймингу — когда время запуска анализируется независимо и последовательно. В новой технике эксперты опираются на относительную разницу во времени между двумя параллельно отправленными запросами. Другими словами, нет прямой зависимости от информации о тайминге.

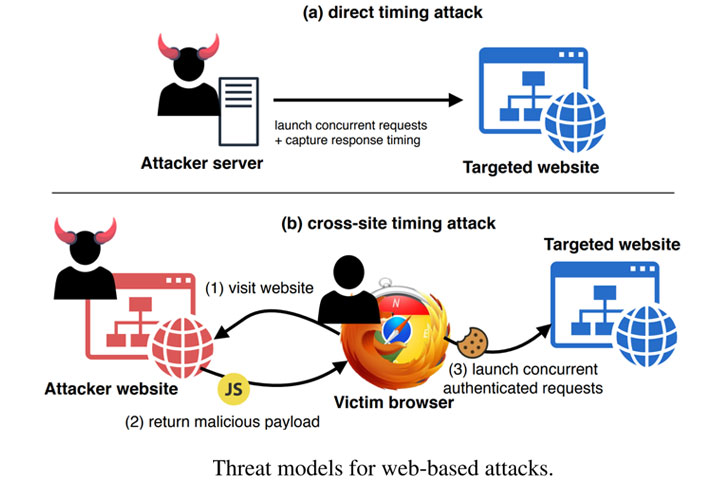
В частности, потенциальные атакующие должны отправить пару запросов HTTP/2 серверу жертвы (либо напрямую, либо кросс-сайтовым методом). Это можно сделать с помощью вредоносного рекламного объявления или заставить жертву посетить веб-страницу, находящуюся под контролем злоумышленника.

Сервер возвращает результат, по которому точно видно разницу между вторым и первым запросами. После этого задача TTA — вычислить, какой из запросов занял меньше времени.

Существенный недостаток этого метода заключается в том, что атакующий не сможет направить множество запросов в одном пакете, если атакуемый сервер использует HTTP/1.1.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru