



Критическая брешь GRUB2 затрагивает миллиарды Linux- и Windows-систем

Критическая брешь GRUB2 затрагивает миллиарды Linux- и Windows-систем

Критическая брешь GRUB2 затрагивает миллиарды Linux- и Windows-систем

Команда исследователей в области кибербезопасности раскрыла подробности опасной уязвимости, затрагивающей миллиарды устройств по всему миру: серверы, рабочие станции, ноутбуки, десктопы, а также IoT-системы, на которых запущены практически любые дистрибутивы Linux и версии Windows.

Эксперты дали уязвимости имя «BootHole», отслеживается она под идентификатором CVE-2020-10713. Неприятный нюанс этой бреши — она находится в загрузчике (bootloader) GRUB2.

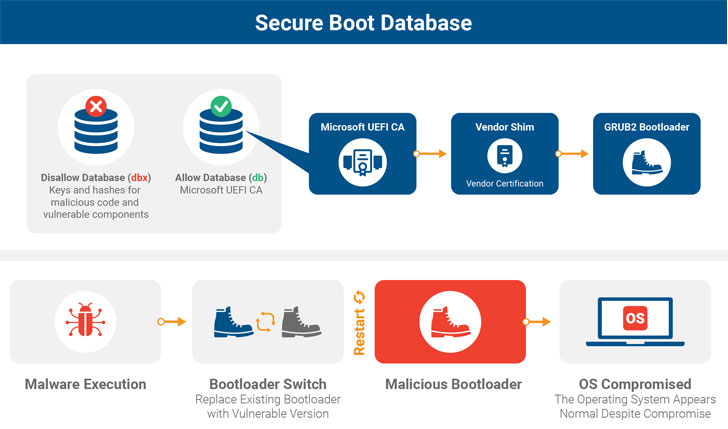
Другими словами, если злоумышленник успешно задействует BootHole в атаке, он сможет обойти функцию безопасной загрузки (Secure Boot) и получить высокие права в атакованной системе.

Напомним, что безопасная загрузка является защитным слоем интерфейса Unified Extensible Firmware Interface (UEFI), который использует bootloader для загрузки критических компонентов и параллельно контролирует выполнение исключительно подписанного кода.

BootHole выявили специалисты компании Eclypsium, на деле уязвимость представляет собой банальное переполнение буфера, затрагивающее все версии GRUB2. Брешь возникла из-за способа парсинга содержимого файла конфигурации, который, как правило, не подписан.


Сам файл grub.cfg располагается в системном разделе EFI. GRUB2 на сегодняшний день является стандартным загрузчиком для большинства Linux-систем, однако он поддерживает и другие ОС, ядра и гипервизоры вроде XEN.

«Переполнение буфера позволяет атакующему выполнить произвольный код внутри среды UEFI. С помощью такой атаки злоумышленник может запустить вредоносную программу, пропатчить напрямую ядро ОС или совершить любые другие злонамеренные действия», — объясняют (PDF) специалисты.

Например, атакуя системы Windows, преступник сможет задействовать BootHole для замены загрузчика по умолчанию и установки руткита. К сожалению, даже установка патчей GRUB2 не решит проблему до конца, поскольку атакующий всё ещё сможет заменить загрузчик на уязвимую версию.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru