



В первой половине 2020 года троян Emotet стал первым по атакам в России

В первой половине 2020 года троян Emotet стал первым по атакам в России

В первой половине 2020 года троян Emotet стал первым по атакам в России

Компания Check Point подготовила отчёт о самых активных киберугрозах в России, которые были зафиксированы в первой половине 2020 года. По данным экспертов, мошенники активно использовали пандемию и связанные с ней темы для организации атак.

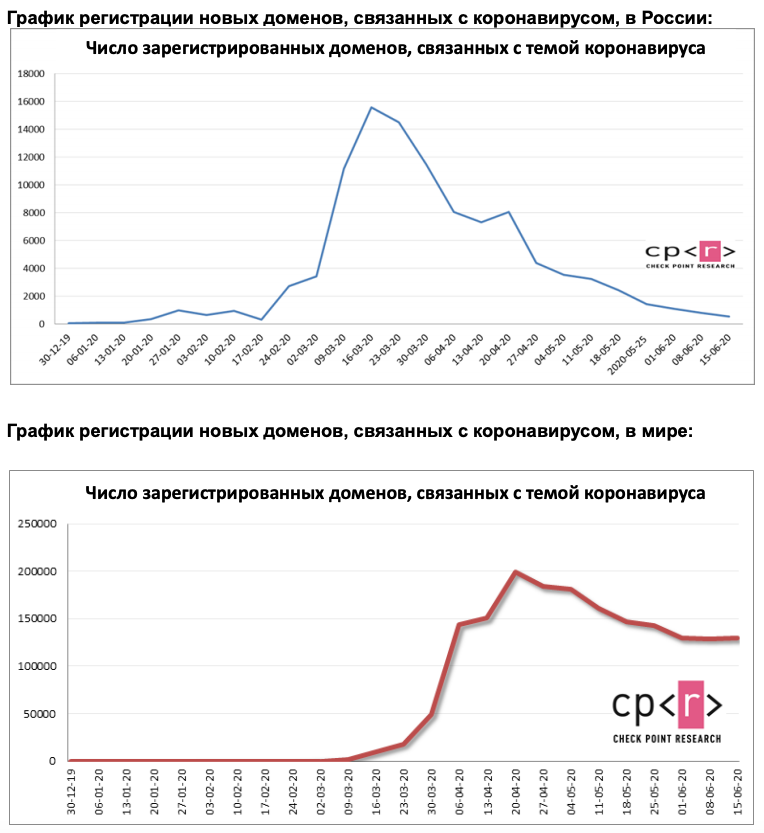
После вспышки пандемии специалисты Check Point обнаружили стремительный рост регистрации новых доменов, связанных с темой коронавируса, многие из которых оказались вредоносными или подозрительными.

Адаптируя методы атак под новые условия, киберпреступники имитируют приложения видеоконференций, стриминговые платформы, подделывают сайты, связанные с займами и различными выплатами, а также рассылают работодателям резюме с вредоносным кодом.

Злоумышленники используют высокий интерес к теме коронавируса, чтобы побудить получателей фишинговых писем загружать вредоносные приложения и файлы или переходить по вредоносным ссылкам.


Злоумышленники используют высокий интерес к теме коронавируса, чтобы побудить получателей фишинговых писем загружать вредоносные приложения и файлы или переходить по вредоносным ссылкам.

Самой распространённой вредоносной программой стал троян Emotet, атаковавший 6% организаций. К слову, на днях «хактивисты» взломали операторов Emotet и заменили распространяемый вредонос на мемы.

Рейтинг распределился так:

  1. Emotet (6%) — продвинутый модульный троян. Когда-то Emotet был рядовым банковским трояном, но в последнее время он используется для дальнейшего распространения вредоносных программ и кампаний, а также может рассылать фишинговые письма, содержащие вредоносные вложения или ссылки.
  2. RigEK (5%) — содержит эксплойты для Internet Explorer, Flash, Java и Silverlight. Заражение начинается с перенаправления на целевую страницу, содержащую Java-скрипт, который затем ищет уязвимые плагины и внедряет эксплойт.
  3. XMRig (5%) — криптомайнер, программное обеспечение с открытым исходным кодом, впервые обнаруженное в мае 2017 года. Используется для майнинга криптовалюты Monero.
  4. Agent Tesla (3%) — усовершенствованная версия трояна типа «RAT». AgentTesla заражает компьютеры с 2014 года, выполняя функции кейлоггера и похитителя паролей. Вредоносная программа способна отслеживать и собирать вводимые данные с клавиатуры жертвы, делать скриншоты и извлекать учетные данные, относящиеся к различным программам, установленным на компьютер жертвы (включая Google Chrome, MozillaFirefox и Microsoft Outlook).
  5. Phorpiex (3%) — червь, предназначенный для платформы Windows. Он создает файлы, которые автоматически запускаются на съемных устройствах для дальнейшего самораспространения и включения в список авторизованных приложений. Это позволяет Phorpiex обойти политики шлюзов безопасности. Вредоносная программа также служит агентом бэкдора, который принимает команды от удаленного контроллера.

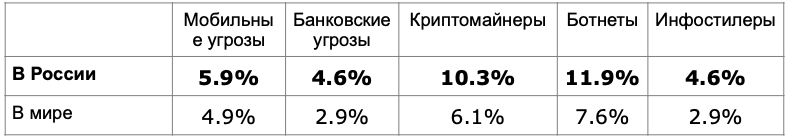
Среднее число атак на организации в неделю по типам угроз:

Подпишитесь на новости

Соцсети и сайты предложили штрафовать за рекламу снятия порчи, услуг братвы

Зарабатывать на объявлениях «дам наличку» и «решу вопрос силой» площадкам предлагают запретить под угрозой штрафов и блокировки. Депутат Госдумы от ЛДПР Каплан Панеш хочет обязать сайты объявлений и соцсети проверять публикации до размещения. Перечень запрещённых категорий, по его предложению, должно утвердить правительство.

С такой инициативой парламентарий выступил в беседе с ТАСС. В вышеупомянутый перечень Панеш предлагает включить нелегальное кредитование, академический обман, криминальные услуги и обман потребителей.

В депутатский стоп-лист попали предложения займов от нелегальных кредиторов, написание дипломов и диссертаций за деньги, силовое взыскание долгов и выселение. Отдельное внимание досталось гадалкам и продавцам чудес с обещаниями вернуть мужа за три дня или обеспечить фантастическое похудение.

По мнению Панеша, площадки получают деньги за размещение таких предложений, но прикрываются статусом информационного посредника. Депутат считает, что эта позиция не должна освобождать их от контроля контента.

Для владельцев ресурсов он предлагает административные штрафы, сопоставимые с санкциями за нарушение закона о рекламе. При повторных нарушениях — блокировку сайта. Размеры штрафов в сообщении не названы.

Кроме того, площадки хотят обязать передавать надзорным органам по запросу данные авторов объявлений, чтобы ответственность не заканчивалась удалением публикации.

Для этого Панеш предлагает изменить закон об информации и КоАП. Пока речь идёт об инициативе депутата: о внесённом законопроекте или принятом решении в сообщении не говорится.

Если предложение получит ход, модераторам придётся внимательнее разбираться, где обычная услуга, где сомнительное обещание, а где уже предложение приехать с братвой.

RSS: Новости на портале Anti-Malware.ru